图1 无条件安全密钥协商流程
Fig.1 Procedure of unconditionally secure key agreement
摘要 针对远程有线多跳网络场景下物理层密钥协商面临的熵源获取困难与双端测量一致性问题,提出基于延时一致性测量的密钥协商机制。以网络层往返时延(RTT)一致性特征为候选熵源,通过互联网控制报文协议(ICMP)探测获取双端时延测量序列,并利用时延抖动的频域特征表征网络路径响应;结合累积分布函数(CDF)量化、Cascade信息协调与2-通用哈希隐私放大生成一致密钥。跨地区远程网络实验结果表明,初始密钥一致率平均达72.33%,经协调后最终一致率为100%,生成密钥材料通过美国国家标准与技术研究院(NIST)的随机性测试。网络层时延一致性可作为远程有线多跳网络无条件安全密钥生成的可行熵源。
关键词:密钥协商 延时测量 有线信道 远程设备 互易性
在当下的数字化时代,网络通信已然成为全球信息交流的关键基础,它的安全性直接关联着个人与集体生活、经济稳定状况、社会运行态势甚至国家国际安全等方面。随着信息技术的快速发展,网络通信的规模以及复杂性持续升高,从平常的互联网浏览、在线交易一直到关键的工业控制、军事指挥等各个领域,都已经离不开更为安全可靠的网络通信。在这样的环境下,无线通信的安全性受到了极为严重的威胁,有线网络端到端的数据传输保密性以及完整性同样面临着挑战。
生成安全密钥对于保障可靠通信而言是极为关键的一个环节。传统的密钥生成主要依靠计算复杂度以及算法安全性,如离散对数。然而,随着量子计算技术的快速发展,传统密钥生成机制的长期安全性遭遇了严峻挑战。量子计算机依靠其极高的并行计算能力,未来或许会让许多现有的加密算法变得十分脆弱,一旦量子计算机实现商业化应用,基于传统计算复杂度的密钥协商将难以保证网络通信的安全[1],传统的基于无线通信技术的密钥协商也陷入新的困境之中。无线信道具有开放性且易受干扰的特点,这使得通信过程容易遭受窃听、干扰以及中间人攻击等安全威胁。另外,无线信道的动态变化特性,比如多径效应、时变特性等,也会对密钥协商的稳定性和可靠性产生不利的影响。现有的诸多基于无线信道的密钥协商方法对通信双方的物理距离较为敏感,难以适应多跳网络拓扑结构,并且在复杂多变的网络环境下,其性能会出现大幅下降的情况。尽管研究者们已经广泛探索基于无条件安全的密钥协商技术,但是这些技术仍然存在诸多局限性,提出一种可避免无线信道的诸多物理限制的新方案成为近年来研究的主要方向[1]。
在这样的背景下,基于信息论的方法为密钥协商提供了新的思路。借助从通信信道自身特性里提取熵源并将其用于生成密钥的方式,可切实防止量子计算带来的威胁。信息论安全的基础研究可以追溯到20世纪中期由香农提出的完美安全的密码系统模型[2]。在香农的理论之后,文献[3]构建了窃听信道模型,将信息论安全拓展了到物理层通信领域。这一模型由于不涉及计算复杂度问题,被称为“无密钥安全”,其安全性与窃听者的计算能力无关。A.D.Wyner的这一开创性工作激发了大量后续研究,众多学者纷纷投身其中,希望能够借助信道质量的差异来保障信息安全,这促使信息论安全通信得到了发展。此后,无条件安全的密钥协商进一步发展了这一理论。文献[4-5]最早提出了利用公开讨论来达成无条件安全密钥协商的概念,之后文献[6]提出了更为通用的信息论模型,进一步拓展了该理论的应用范围。
其中,无线信道所具有的互易性特征,使其在无条件安全的密钥协商领域呈现出极大潜力,发展态势颇为迅速。这些方法依靠信道的互易性、时间变化特性以及空间去相关性等特点,来保证安全的密钥生成[7]。其中,信道的互易性可让通信双方在一定时效内所测得的信道特征维持一致,然而窃听者由于观察路径不同,很难获取相同的信息;时间变化性给信道特性赋予了随机性;空间去相关性则保证即便窃听者已然靠近通信双方,但其观测到的信道特性与合法用户相比,依然存在明显差异。在实际应用时,依旧面临着诸多的限制与挑战,比如说信道互易性会受到物理距离的影响,如果距离过远,就会致使信道相关性降低,使得密钥生成变得不可靠;多跳网络需要数据包经过多条路由进行转发,而这些方案一般是基于点对点通信的假定,很难适应复杂的网络拓扑;多用户干扰、网络拥塞等复杂状况会对无线信道动态特性产生影响,使其一致性和随机性受到较大影响。并且这些限制并非方案自身存在缺陷,而是由无线衰落信道自身的物理特性所决定的,难以避免。
2008年,文献[8]提出了一种利用多径效应从无线信道中生成密钥的方法。该方法通过分析信道的多径特性,首先对无线信道进行测量,获取信道的多径特征,然后利用这些特征生成共享密钥。由于多径效应,不同路径的信号会相互干涉,形成独特的信道特征,这些特征可以作为密钥生成的基础,同时提高了密钥的随机性和不可预测性,从而增强了密钥的安全性。2010年,N. Patwari等提出了一种从信道测量中提取高速率非相关比特以生成共享密钥的思想[9]。通信双方测量无线信道状态信息,经插值预处理后,利用离散Karhunen-Loève变换减少比特流的相关性,再通过多比特自适应量化提高密钥生成速率。该方法基于无线信道的物理特性,显著提升了密钥生成的效率和随机性。文献[10]在2011年提出了通过测量信道的时变特性并利用信道的互易性,使通信双方生成共享密钥的新思路。通过在预处理时进行滤波和归一化,并提取信道的幅度和相位信息,再将连续的信道特征转化为离散的比特序列。通过这些步骤,双方可以生成高度相关的密钥,而攻击者由于缺乏对信道的精确测量,难以获取相同的密钥,从而实现无条件安全的密钥协商。同年,文献[11]测量了无线信道状态信息(Channel State Information, CSI)并提取对称特征,通信双方利用这些特征经量化和隐私放大后生成共享密钥,过程中信道的互易性确保了测量结果的一致性,而基于信道物理特性生成的密钥使攻击者难以预测,完成了无条件安全的密钥协商。2021年,文献[12]又提出了一种新的密钥生成方案:通过简单的移动平均滤波(Moving Average Filter, MAF)预处理增强通道测量的互易性,并采用无阈值的双向差分量化方案,有效地避免了因量化阈值附近测量导致的密钥比特不匹配。其采用改进的Cascade协议,在牺牲部分纠错能力的基础上,显著降低了实现复杂度并提高了效率。结果表明,该方案不仅保证了密钥生成的可靠性和效率,还成功通过了美国国家标准与技术研究院(National Institute of Standards and Technology, NIST)的随机性测试,证明了其在实现复杂度和密钥随机性方面的优越性。
尽管上述研究在无条件安全密钥生成领域取得了显著成果,但现有方法大多将目光投向物理层无线信道,其对通信双方的物理距离高敏感性、面临复杂的网络拓扑结构时的性能受限以及无线信道的开放性和易受干扰性等特点阻碍了无条件安全在实际中的广泛应用。文献[13]在2008年提出一种端到端的主动探测方法,通过在IP网络路径中创建频域信号来检测共享瓶颈设备。研究发现,周期性的数据包序列生成短暂的排队延迟峰值,这些延迟特性具有独特的随机性和不可预测性。该研究证明网络层中信号延迟的特性或许可用作密钥协商的熵源。2019年,Y. Mirsky等提出了一种名为Vesper的方法[14],通过发送和接收互联网控制报文协议(Internet Control Message Protocol, ICMP)Echo_Request请求和Echo_Reply回复报文,模拟回声,测量网络延时。研究发现,在有线信道中,通信双方的延时测量值通常具有一致性。当中间人攻击发生时,攻击者会改变网络路径,导致延时模式出现异常。Vesper通过分析延时模式的变化来检测这种异常,从而判断是否存在中间人攻击。该方法证明了有线信道中数据包的网络延时具有一定的一致性特征。此后,M. Al-Sadi等在2023年提出一种基于延迟的网络密集型物联网环境的不可预测连续认证协议(UnpredictableLatency-based continuous authEntication for Network in Tensive IoT envirOnments, LENTO)[15]。LENTO利用通信设备之间的数据传输延迟来生成短暂且不可预测的认证密钥。这种方法是第一个只依赖网络特性而不依赖可信计算基础或算法随机数生成器的密钥方案。
相较而言,有线信道的无条件安全密钥协商呈现出独特优势,即不受物理距离以及点对点通信的限制。本文研究发现,在有线网络端到端通信中,网络层时延存在一定的互易性,并且经证实可作为一种新的密钥协商随机性来源。此性质突破了传统基于无线信道密钥协商的物理限制,既能克服通信距离对信道互易性的影响,又能适应多跳网络中复杂的拓扑结构,为无条件安全的密钥协商提供了更为广泛的应用场景。在电力工程通信体系中,调度自动化[16]、继电保护[17]以及配电终端通信[18]通常运行于专用或半专用承载网络,其网络拓扑以多跳转发结构为主,并具有相对稳定的链路调度机制[19]。在该类网络环境下,端到端业务流量主要由周期性控制报文和低波动背景业务构成,使得短时间观测窗口内的路径排队状态呈现分段平稳特征,从而使往返时延(Round-Trip Time,RTT)在统计意义上具备可重复测量的一致性基础[20]。基于该特性,网络层时延可以作为电力通信系统中一种可观测且可共享的随机源,用于支撑密钥协商过程。同时,该方法适用于具备稳定双向探测能力的多跳有线网络环境,例如电力专网中的调度通信链路[21]与站端控制链路[22],但在高动态路由切换或强移动性网络场景下,其一致性假设可能不再成立。此方法将有线信道中网络层时延的互易性特征作为熵源,通过信道探测获取网络时延并生成密钥,有效地克服了物理距离、复杂网络拓扑以及外界干扰等影响。具体而言,本文工作包含以下几个方面:
(1)面向远程有线多跳网络中的密钥生成需求,本文构建了基于双向往返时延测量的信道探测模型。该模型以网络层RTT作为候选共享随机源,通过Alice与Bob交替发起ICMP探测获取端到端时延测量序列,并利用短时间窗口内双向RTT扰动的统计一致性刻画合法双方可共享的路径响应特征。与基于接收信号强度(Received Signal Strength, RSS)、CSI或多径衰落的无线物理层密钥生成方法不同,本文关注有线多跳路径中由排队、转发和背景流量扰动共同形成的网络层时延特征,为远程终端密钥生成提供了新的熵源构造方式。
(2)针对端到端时延序列受瞬时抖动和背景流量波动影响的问题,本文建立了基于频域响应的特征提取方法。在队列近似线性时不变的条件下,将时延测量序列转换至频域,利用时延抖动的幅值谱特征表征网络路径响应,并通过加权移动平均(Weighted Moving Average, WMA)预处理降低局部异常波动对双端一致性的影响。在此基础上,本文结合累积分布函数(Cumulative Distribution Function, CDF)量化、Cascade信息协调和2-通用哈希隐私放大[23],形成从RTT探测、频域特征提取、初始比特生成到最终密钥输出的完整协议流程。
(3)本文基于跨地区云服务器构建远程有线多跳网络实验环境,对所提机制的初始密钥一致率、最终密钥一致性、密钥生成速率、随机性和路径内Eve观测能力进行评估。实验结果表明,在具备稳定双向RTT测量窗口的远程有线多跳路径中,本文机制能够生成一致密钥,初始密钥一致率平均达到72.33%,经过Cascade信息协调后最终密钥一致性达到100%,并通过NIST随机性测试。路径内Eve观测实验表明,Eve基于局部链路时延和转发时间戳生成的量化序列与Alice端序列的一致率接近随机猜测水平,说明局部观测难以等价替代合法双方的完整双向RTT测量过程。进一步结合信息协调公开泄露和2-通用哈希隐私放大,给出了最终密钥长度的信息论安全边界,并从熵源类型、协议目标、共享密钥生成能力以及安全处理流程等方面与相关方法进行对比,明确了本文方法的适用场景与性能边界。
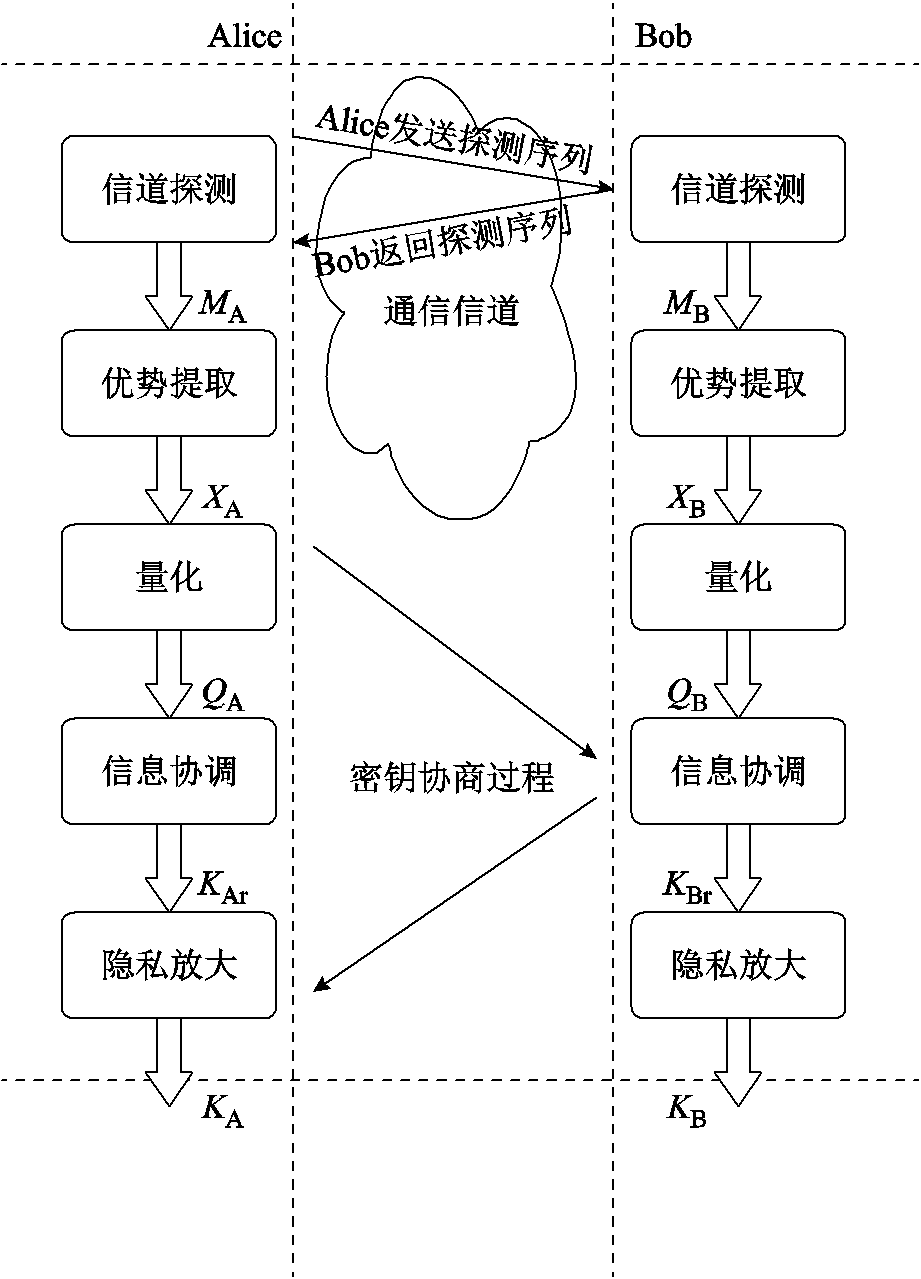
文献[4-5]首次提出通过公开讨论实现无条件安全密钥协商的思想,随后文献[6, 24]提出了更通用的信息论模型。在这一模型中,通信双方Alice和Bob通过不安全的信道通信,分别观测到信道上的随机变量X和Y,窃听者Eve则观测到相关变量Z。这些变量服从某个联合概率分布PXYZ。分布PXYZ可能部分受Eve控制。量子密码学就是这样一个例子,其中Eve的测量会影响随机实验的结果。之后,U. M. Maurer在实验中又发现:即使Eve的通道比Alice和Bob的通道优越得多,只要Alice和Bob知道PXYZ,无条件安全的密钥协商也是可能的[6]。其认为,这种场景下的密钥协商协议通常包括三个阶段:在优势提取阶段[24],通过利用信道特性生成一个中间字符串W,使得窃听者Eve对W的互信息I(W; Z)显著小于I(W;X)和I(W; Y);在信息调和阶段[25],Alice和Bob通过交换冗余信息和纠错技术修正二者W中的差异,使双方的W保持一致,同时使窃听者对W的信息量进一步减少;在隐私放大阶段[26],通信双方通过公开协商的哈希函数Hash(·)将W压缩为更短的密钥K= Hash(W),这样窃听者了解的密钥信息量会变得更低。这种协议最终生成一个共享密钥K,并实现近乎完美的保密[6]。
无条件安全密钥协商流程如图1所示。目前的无条件安全密钥生成协议通常可以总结为四个阶段[26],包括信道探测和优势提取、量化、信息协调及隐私放大。具体而言,首先,通信双方进行信道探测,分别获取可用的测量值,通信双方利用测量值提取可用特征;其次,将提取到的特征通过量化生成代表信道特性的中间字符串;然后,在信息协调阶段,双方通过冗余信息交换与纠错技术修正差异;最后,在隐私放大阶段,公开协商的哈希函数将中间字符串压缩为最终密钥,最大限度地减少窃听者对密钥的了解。
图1 无条件安全密钥协商流程
Fig.1 Procedure of unconditionally secure key agreement
首先,Alice和Bob进行通道探测,涉及双向测量,并将分别获得测量值MA和MB;然后,经过优势提取分别获得特征XA和XB;最后,通过量化将模拟测量值转换为数字二进制比特串,即QA和QB,可作为初始密钥。由于QA和QB之间可能存在不匹配,因此必须采用信息协调来纠正不匹配的比特,协调后Alice和Bob将分别获得KAr和KBr。采用隐私放大压缩密钥长度,最终Alice和Bob获取一致的密钥KA和KB。
在整个密钥生成的过程中,信道探测是最重要的步骤。用户将通过数据包传输对信道进行采样,在无线信道中,这可能会受到所有典型的信道效应的影响,例如采样延迟、干扰和噪声,这些影响需要人工干预降低[1]。如文献[27]提出的利用频率多样性生成安全密钥的方案。该方案测量来自一组不同信道频率的RSS值。对于每个频率,多次采样信道脉冲响应并计算平均值,以减少随机噪声的影响。此外,文献[28]还提出了测试驱动开发(Test-Driven Development, TDD)模式下的信道探测方法。这种方法主要依赖时间分割来实现上下行通信,并利用信道的互易性来实现密钥协商。在TDD系统中,通信的双方Alice和Bob通过在不同的时间间隔内发送和接收数据包,进行双向测量。Alice发送一个请求包给Bob,Bob在接收到该包后,经过一个短暂的时间延迟,再回复一个响应包给Alice。这种双向测量的思路允许Alice和Bob分别在发送和接收模式下对信道进行采样,从而获取信道的状态信息。
在上述信道探测过程之后,Alice和Bob会分别得到一系列信道探测的测量值,有些情况需要从中提取可以用来密钥协商的某些特征,这称为优势提取。获得这些特征后,仍不能用于密钥协商,因为加密方案需要二进制密钥。量化阶段将信道探测后提取的特征值量化为二进制比特。一般将量化得到的二进制序列称为初始的密钥材料。量化可以分为基于绝对值和基于差值的量化,本文采用的量化方法是基于绝对值的CDF量化方法。
在Alice和Bob分别通过量化过程提取比特序列后,为了生成一致的共享密钥,必须对两者之间存在的比特差异进行纠正。这些差异的来源包括网络噪声、硬件的非理想性(如自动增益控制的差异)以及非同步采样行为。这些因素导致Alice和Bob的比特流在一定程度上存在不一致性,而因为类似雪崩效应的影响,哪怕只有1 bit的差异也会导致整个解密无法顺利成功。信息协调的目标是在尽可能减少对外部窃听者Eve的信息泄露的前提下,使双方达成一致的比特流,从而确保密钥的安全性[29]。信息协调的方法主要包括错误检测协议、错误纠正码和模糊提取器等类型,本文是借助Cascade协议[12]实现的。
然而,Eve仍然有可能在这种情况下推断出密钥。例如,在信息协调阶段,如果发生2 bit错误信息泄露,那么将使Eve的搜索空间缩小至原来的1/4,结果可能导致Eve更快地推断出密钥。在这种情况下,作为一种应对策略,隐私放大可以在Eve已经获得了关于该变量的部分信息的前提下[30],使Alice和Bob从一个共同的随机变量中提炼出一个更短但几乎完全秘密的密钥。这个过程通常是通过使用所谓的通用哈希族来实现的,这些族可用于压缩密钥,例如剩余的哈希引理[31]、加密哈希函数[32]和Merkle-Damgard哈希函数[33]等。本文的隐私放大是通过2-通用哈希族(2-Universal Hashing)实现的。
针对传统密钥协商机制在复杂网络环境中的适应性问题,以及基于无线信道的密钥协商的局限性,本文提出基于有线信道延时一致性测量的密钥协商方案。其整体架构由信道探测和优势提取、量化、信息协调、隐私放大四个主要部分构成。基于延时一致性测量的远程密钥协商流程如图2所示。
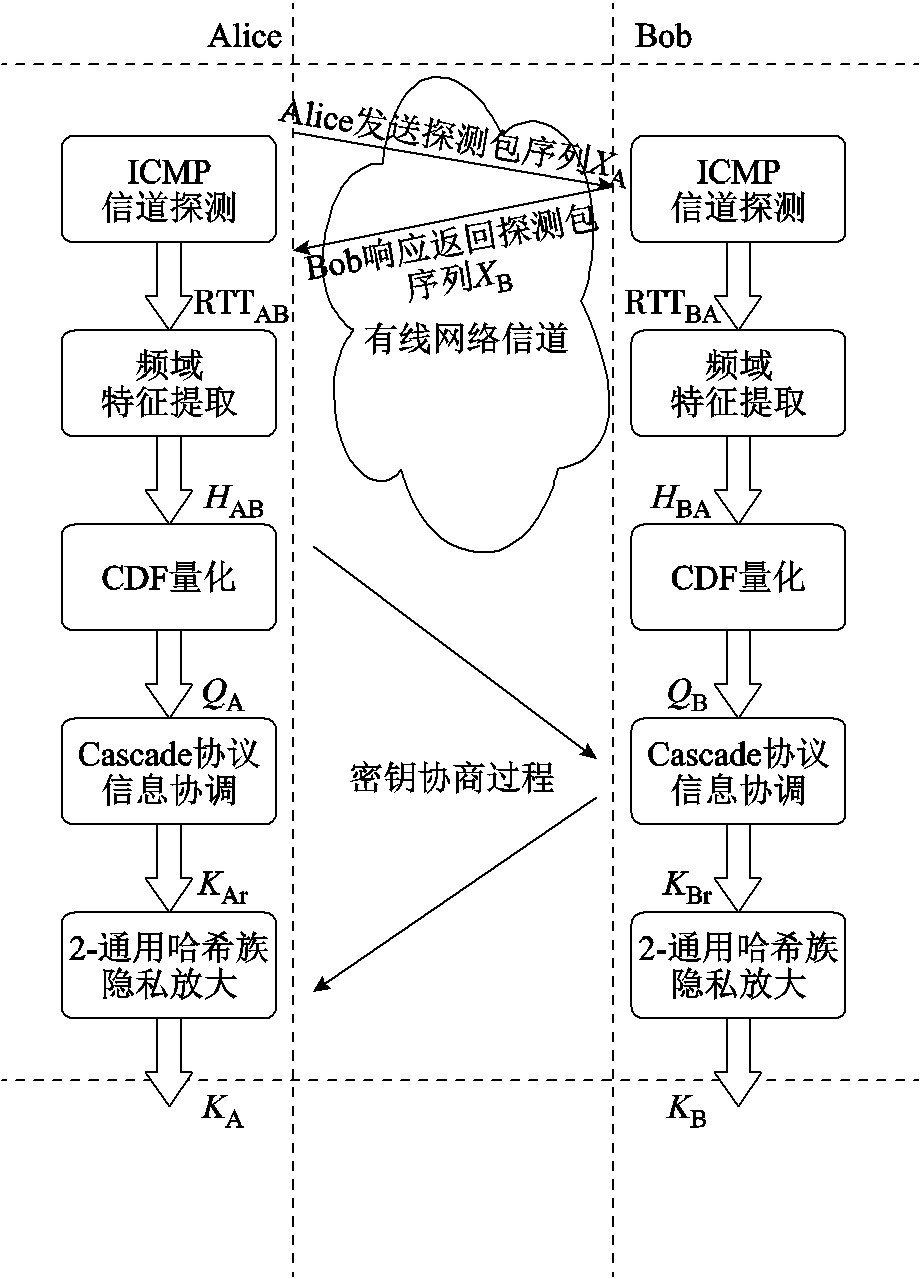
图2 基于延时一致性测量的远程密钥协商流程
Fig.2 Procedure of remote key agreement based on delay consistency measurement
在该模型中,Alice和Bob代表两个希望生成相同密钥的合法用户。密钥生成过程涉及合法用户,首先通过交换信道探测信号,分别测量网络往返时延。在开始阶段,Alice先以频率fp将探测信号XA发送给Bob,Bob接收到探测信号后以相同频率fp将相同探测信号XB发送给Alice,双方在此过程记录有线网络路径中的往返时延数据RTTAB和RTTBA,并通过时延信号提取特征HAB和HBA。在中间阶段,这些测量值会经过CDF量化转变为比特序和列QA和QB,这些序列可作为初始的密钥,由于网络时延的互易性和空间去相关性,第三方攻击者测量到的数据与Alice和Bob会存在显著差异。但由于QA和QB之间可能存在比特差异,之后还需要在信息协调阶段通过Cascade协议迭代交互错误检测并修正不一致的比特,得到KAr和KBr。最后阶段,双方利用2-通用哈希族对中间密钥KAr和KBr进行压缩和保护,使得Alice和Bob最终生成一致的共享密钥KA和KB。
在本文系统模型中,通信系统由合法通信实体Alice与Bob以及潜在攻击者Eve组成。Alice与Bob通过有线多跳网络执行双向信道探测,并基于往返时延(RTT)的双向测量一致性构建共享密钥生成过程。
攻击者Eve的能力定义如下:
(1)被动窃听能力:Eve可以观测网络中传输的数据包,包括ICMP探测报文及其时间信息,但无法篡改或阻断合法通信双方的协议执行过程。
(2)局部路径观测能力:Eve可能位于网络中的任意非完全受控位置,其能够观测经过其所处链路的流量与排队时延信息,但无法同时获取Alice到Bob以及Bob到Alice的完整双向测量路径。
(3)非协同测量约束:Eve无法与Alice或Bob共享同步测量机制,也无法获得用于构造RTT一致性的双向探测序列,因此其观测变量在结构上与合法双方的双向测量过程不对称。
在上述攻击模型下,合法用户Alice与Bob利用双向ICMP探测获取往返时延序列,并进一步提取时延抖动特征用于密钥生成。Eve所能获得的观测信息主要为单向或局部链路上的时延样本,其统计特性可能受到共享链路排队行为影响,但不具备构建完整往返时延互易结构的能力。
因此,本文安全性建立在以下两个基本假设之上。A1:端到端双向RTT在短时间窗口内具有统计互易性,即Alice与Bob测量的往返时延序列在去噪后呈现高度相关结构;A2:攻击者Eve无法同时获取构成RTT的双向路径观测信息,其观测仅限于局部链路或单向路径时延过程。
在上述假设下,Eve对密钥生成变量的观测与合法用户之间存在结构性信息缺失,从而使得其无法在量化与信息协调阶段重构一致的密钥序列。
本机制的适用场景为多跳有线网络环境,其中端到端路径存在动态排队扰动且双向测量具备时间局部稳定性。在该条件下,网络时延抖动可作为共享随机性来源用于密钥生成。当攻击者能够同时控制完整双向通信路径的所有中间节点时,双向测量结构将可能退化,此时系统安全性依赖条件将不再满足本文模型假设。
在通信系统中,频率复用要求通道具备线性和时间不变性。这意味着,通道输入信号的线性组合产生的输出应当等于各个信号输出的线性组合,且通道的输入/输出关系在任意时刻均保持不变。然而,数据包队列在一般情况下表现为非线性系统,其动态特性在特定条件下可以近似为线性时不变(Linear Time Invariant, LTI)。
考虑一个服务速率为C(单位为bit/s)、缓冲区大小为B(单位为bit)的单个先进先出队列(First-In-First-Out, FIFO)队列系统,记作{C, B}。在时间t的队列大小(积压量)q(t)可以通过以下离散时间方程描述为
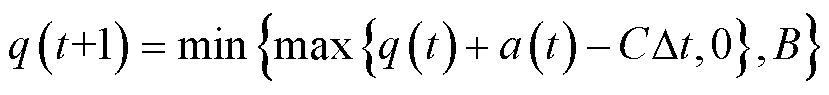 (1)
式中,a(t)为在时间t+1和t间间隔Dt到达的流量(比特数);Dt为两个离散时间点之间的时间间隔,Dt=t+1-t;。
上述方程揭示了队列积压量的更新规律,同时反映了队列的非线性特性。这种非线性主要源于方程中对流量超载和缓冲区饱和的处理。这样看来,数据包队列本质上是非线性系统,但考虑某些特定条件时,其行为可以近似为线性系统。假设时间间隔Dtk非常小,且到达流量a(t)是突发性的(即数据包瞬时到达队列),那么当满足a(t) CDt的情况下,积压量的变化近似为到达流量的线性叠加,即
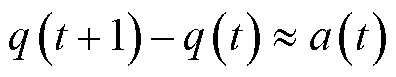 (2)
在队列未达到缓冲区容量限制B的前提下,系统表现出加法性,即多个输入流量a1(t), a2(t), …对应的积压量变化q1(t), q2(t), …为单个输入流量变化的总和。
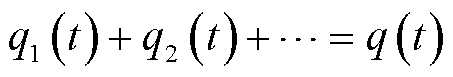 (3)
此外,当服务速率C和容量B保持恒定,且时间间隔Dt足够短,队列的输入/输出关系可以近似为时间不变。在此条件下,数据包队列在信道的传输可以被视为线性时不变(LTI)系统。
这种情况下,对于任意输入信号x[t],可通过卷积公式计算输出y[t]为
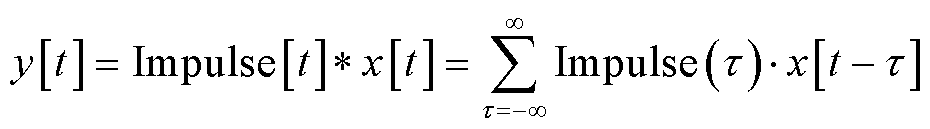 (4)
式中,Impulse()为冲激响应函数。
要捕获本地主机与终端主机之间数据包的时序状况,可借助互联网控制消息协议(ICMP)来达成。ICMP是一种基础的网络层协议,是专门为了提供诊断以及报告功能而设计的,它具有轻量、高效的特性,并且适用于多种不同的网络环境,借助ICMP的Echo_Request和Echo_Reply功能,可测量主机之间的往返时延(RTT),捕捉数据包在路径里的动态行为。这个过程一般就被称作“Ping”。ICMP的优势在于它直接作用于网络层,避免了应用层协议可能会带来的额外开销或者复杂性。依据RFC 1122的定义,Echo_Request数据包可包含自定义有效负载,而目标主机要在Echo_Reply中按照原样返回这些数据。这一特性保证了测量的灵活性,也为研究者赋予了控制实验条件的能力,比如凭借调整负载大小来观察其对设备处理时间产生的影响。
下文定义了本文所建立的系统及信号。
系统(System):设System为一个远程通信环境,由多个路由器、交换机以及分布在不同网络中的主机构成。设System_ij为主机i与主机j通信时的远程通信视角,其中i和j可以位于不同的子网或地理位置,通过远程多跳网络相互连接。
探测载荷序列g[n]:为捕捉远程通信系统System对不同探测负载的响应特征,本文使用最大长度序列(Maximum Length Sequence, MLS)生成 ICMP Echo_Request探测报文长度序列。设一个二进制 MLS 序列值为{1, 0, 1, 0, 1},则对应的为探测载荷序列 g[n]={1 542, 42, 1 542, 42, 1 542},1 542和42是报文长度(字节数),42 B对应了以太网、IPv4和ICMP 协议头的总长度,1 542 B则是42 B协议头基础上叠加了1 500 B的ICMP负载后的最大探测报文长度。由于不同长度的探测报文会引起不同的传输时间和排队扰动,路径中的转发设备、缓存机制、CPU 调度过程和队列管理策略会对该负载变化产生相应的 RTT 响应。因此,g[n]通过报文长度变化构造输入扰动,进而为后续频域响应特征提取提供激励信号。
输入信号x[n]:定义为由于g[n]而产生的数据包传输时间。可以将x[n]表示为
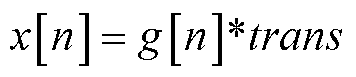 (5)
式中,g[n]为生成的信号,它产生本系统的输入信号x[n];trans为单个字节的传输时间。信号g[n]被定义为以发送频率为fp传输的ICMP Echo_Request帧序列,其中g[n]∈{42, 43, ×××, 1 542}是在ICMP Echo_Request中传输的字节数:以太网、IPv4和ICMP协议头占用42 B,加上额外的0~1 500 B的ICMP负载。
输出信号y[n]:定义为数据包在系统System中的往返时间,即
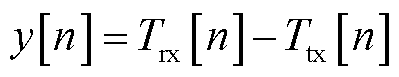 (6)
式中,Ttx[n]为第n个探测包从发送方主机发出的时间戳;Ttx[n]为第n个探测包返回到发送方时的接收时间戳。
在分析RTT信号的频域特性时,本文在实验中观察到突发性网络波动可能会对个别探测包造成较大的时延偏移,并且由于数据包序列发送的特点,这种突发性干扰会对其后续多个数据包产生累积性影响,导致Alice和Bob记录的RTT信号在频域幅值上存在显著差异。这种累积误差会破坏密钥协商的互易性,影响最终密钥的一致性。
尽管RTT信号本身可能受到突发性网络波动的影响,但在一定时间窗口内,尽管RTT 绝对值可能不同,相邻数据包之间的时延变化趋势(即抖动)仍然保持一致。换言之,尽管突发性网络状况会引起单个数据包的RTT偏移,但其后续数据包的RTT变化模式仍具有较高的一致性。因此,可以采用抖动信号z作为互易性特征的主要依据。本文将时延抖动值z定义为
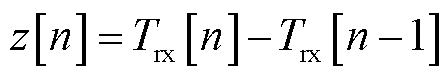 (7)
为了验证此想法,本文在对比实验中分别采用y[n]和z[n]作为输出信号,得到Alice和Bob两端的频谱图,如图3所示。在分别采用连续发包数量127、255、511和发送频率1 990 Hz、715 Hz、1 880 Hz时,y/x和z/x频谱图展现出可见的差异,即Alice和Bob双方的z/x频谱图拟合效果要优于y/x频谱图。可见,使用抖动值z时,一致性表现会更好,随后在实验中也证实了这一点,采用z/x频谱特征提取时密钥初始一致率会高6%~7%。
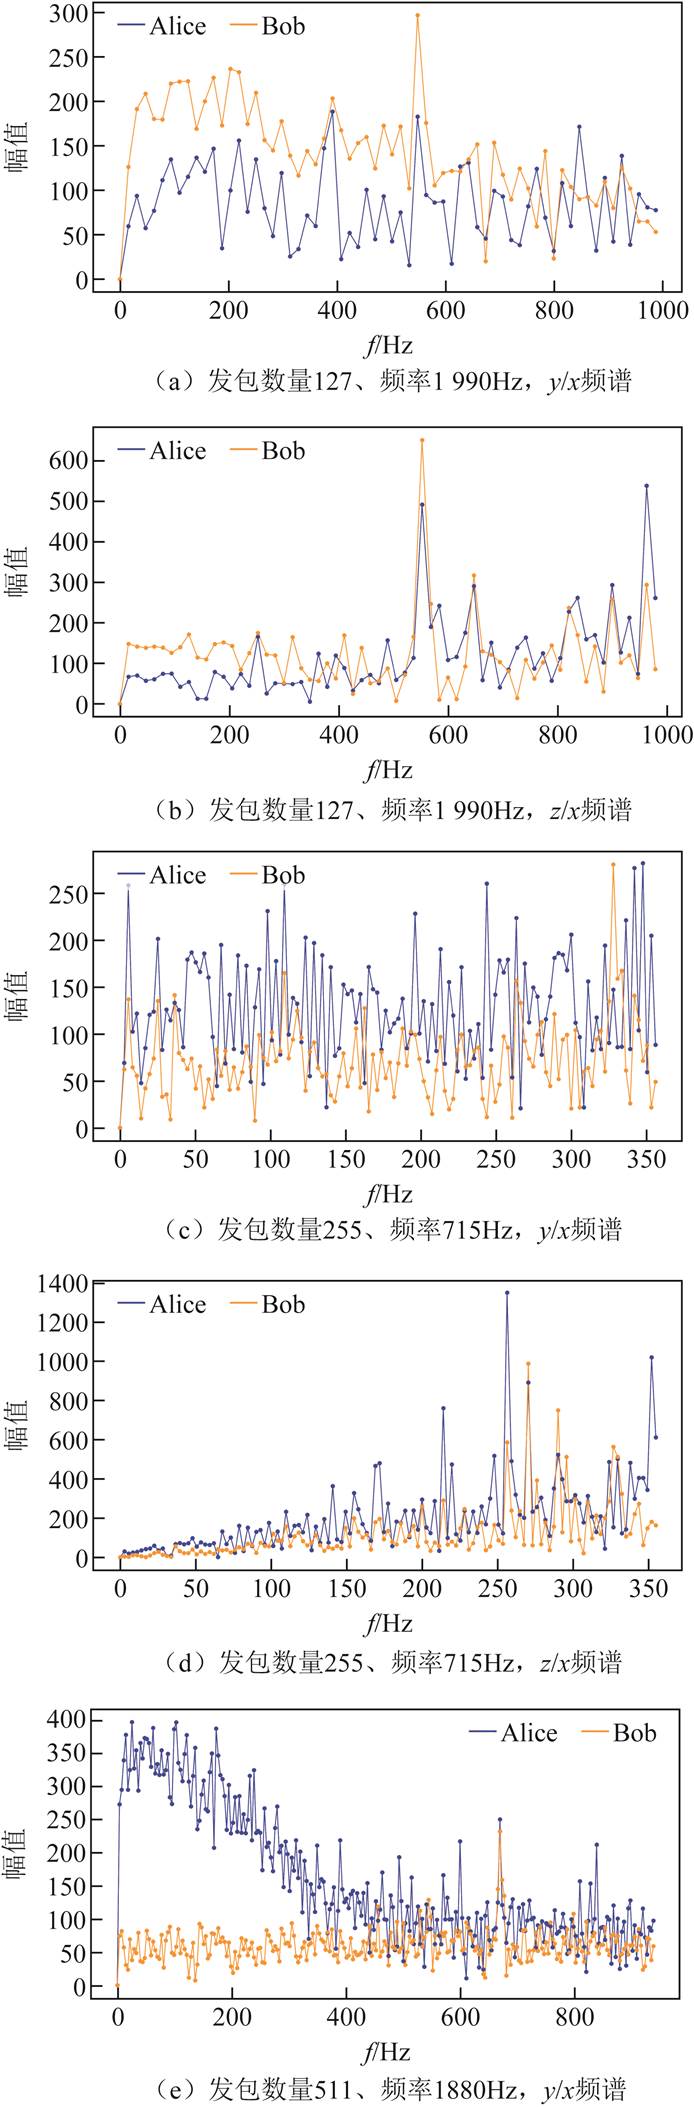
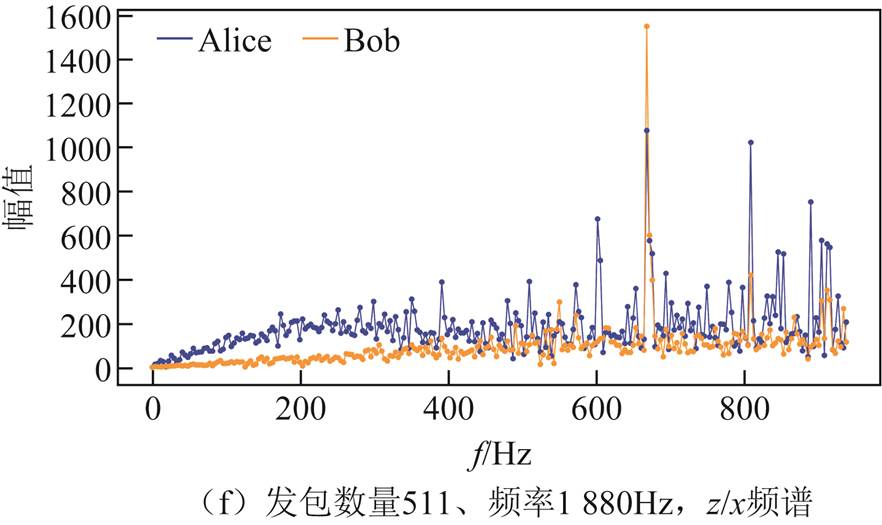
图3 不同情况下y/x和z/x频谱对比
Fig.3 Comparison of y/x and z/x spectra under different conditions
现在介绍本文使用的信道探测方法。在开始信道探测前,为了保证探测数据的一致性,双方首先交换一个初始密钥向量,用于初始化最大长度序列(MLS)信号生成器。随后双方进行Ping探测。该过程通过Alice和Bob之间的ICMP探测包交互完成。具体来说,当Alice向Bob开始以固定发送频率fp发送MLS信号产生的探测包序列s后,Bob在接收到第一个包时开始同样以固定发送频率fp发送探测包序列s。发送频率fp应当为双方提前约定。Alice和Bob记录各自的往返时延序列:
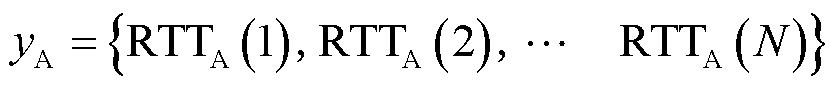
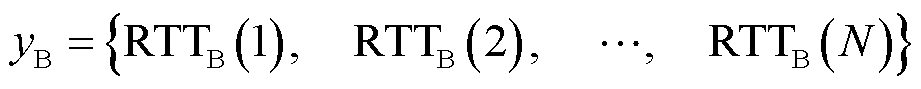
并进一步计算时延抖动序列
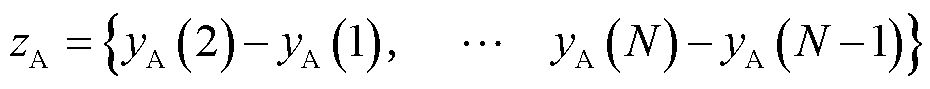
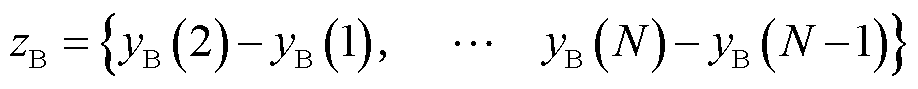
在Alice和Bob之间多次相互探测后,每个节点都会记录一段时延测量的RTT时间序列。在时延测量数据采集完成后,Alice和Bob对各自的RTT观测序列进行数据预处理,以减少测量噪声并提高密钥生成的一致性。具体操作是:Alice和Bob分别对各自的RTT序列应用加权移动平均(WMA)方法进行平滑处理。在数据平滑过程中,Alice和Bob采用窗口大小为2的WMA方法,确保短时间窗口内的数据波动被有效抑制,同时保留RTT 变化的主要趋势。对于每个数据点xi,新的平滑值xi计算式为
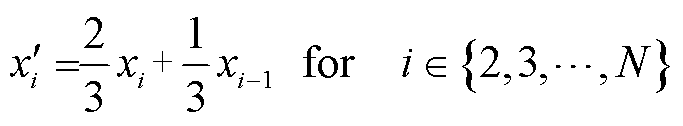 (8)
该预处理步骤保证了后续频域分析的稳定性和量化后密钥一致性的提升。
在实际广域网环境中,由于背景流量的突发性与路径拥塞状态的动态变化,数据包队列行为可能在局部时间窗口内偏离理想的线性时不变(LTI)假设。这种偏离主要表现为瞬时排队时延的非线性扰动增强,从而引入额外的观测噪声。该类非线性扰动通常呈现为短时局部变化,而非持续性系统结构改变。因此,在滑动时间窗口内,队列系统仍可近似保持分段平稳特性,使得基于抖动差分构造的特征序列仍具有统计一致性基础。
当网络拥塞加剧或背景流量剧烈波动时,时延测量的一致性会出现一定程度的下降,主要表现为频域特征的能量扩散与局部相位扰动增强。然而,该影响主要体现在初始密钥一致率层面,并不会破坏后续信息协调与隐私放大阶段的收敛性。本文采用的加权移动平均(WMA)预处理在滑动窗口内对高频突发扰动具有一定抑制作用,可降低短时非线性波动对频域特征提取的影响,从而提升统计特征的稳定性。在极端网络条件下,即使初始一致性降低,信息协调阶段仍可通过冗余校验逐步消除比特不一致性,保证最终密钥一致性。
抖动仅衡量相邻数据包之间的时延变化,因此突发性延迟影响的范围被限制在单个数据包上,而不会影响整个数据序列的统计特性,所以对长度为N,发送频率为fp的抖动信号序列z[n]和输入信号序列x[n]的进行离散傅里叶变换(Discrete Fourier Transform, DFT)后,在频域上会生成对应N个离散频率分量的值。第k个离散频率fk与fp的关系是:fk=kfp/N。则频域比值Z[k]/X[k]的幅值反映了网络路径对第 k个离散频率分量的响应特征,同时保留了网络延时互易性的统计特征。
标准的离散傅里叶变换过程为
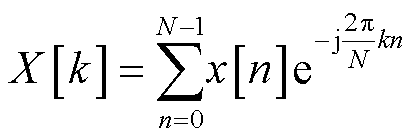
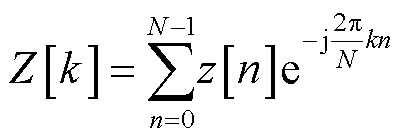
式中,k为离散频率索引,k=0,1,···, N-1。由此可计算Z[k]与X[k]的频域比值H[k],其定义为
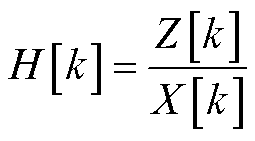 (9)
H[k]是一个复数,表示在第k个离散频率分量下,输出信号相对于输入信号的幅值和相位变化。从H[k]中提取幅值特征,定义为
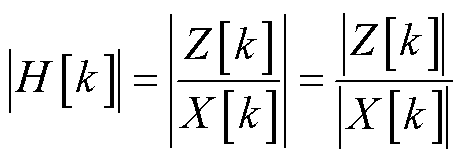 (10)
式中,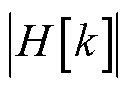 为在第k 个离散频率分量上的幅值比值。在频域比值H[k]的构造过程中,本文仅保留其幅值特征用于后续量化,而未采用相位信息。其主要原因在于,相位特征对时间对齐误差与网络时延的微小扰动较为敏感,在双向测量场景下容易受到非同步采样及瞬时排队抖动影响,从而引入额外的不稳定性。相比之下,幅值特征主要反映网络路径对不同离散频率分量的能量响应分布,具有更强的统计稳定性和双端一致性。因此,在基于双向时延一致性的密钥生成过程中,幅值特征能够更有效地刻画可重复提取的共享结构信息,而相位信息由于其高敏感性可能降低量化阶段的一致性表现。
理论上,由于网络路径的互易性特性,从Alice到Bob的信道特性(由HAB[k]表示)与从Bob到Alice的信道特性(由HBA[k]表示)应当一致。因此,频域比值HAB[k]和HBA[k]应满足
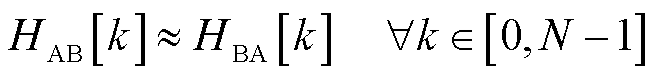 (11)
进而有
|HAB[k]|≈|HBA[k]| ∀k∈[0, N-1]
最后,可以将保留的离散频率分量幅值比|H[k]|表示为一个特征向量H,定义为H=[|H[0]| |H[1]| … |H[N-1]|]。这样就完成了对抖动信号的频域特征提取。
在实现对该时间序列的频谱处理后,需要对其频谱值进行量化,以生成初始比特序列。量化是将连续模拟值转换为离散的二进制值的过程,直接决定了每次测量中可生成的密钥比特数量,从而对密钥生成速率(Key Generation Rate, KGR)产生重要影响。
对Alice和Bob各自的HAB[k]与HBA[k]再进行一次对数变换,即
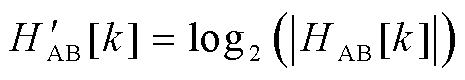
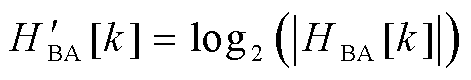
本文采用一种基于累积分布函数(CDF)的量化方法,该方法通过计算测量值的分布来动态调整阈值,从而确保生成比特序列中“0”和“1”的比例尽可能均匀。并且,它还可以通过分配更多的量化级数和阈值来设计为多比特自适应量化(Multibit Adaptive Quantization, MAQ)。并且,采用格雷码(Gray Coding)以确保相似的样本产生相似的二进制字符串。相邻样本仅在一个比特位置上存在差异,从而最小化量化误差对密钥一致性的影响。
在CDF量化过程中,首先对输入信号进行排序并计算其累积分布函数(CDF),然后根据指定的量化级别数将信号值均匀划分到不同的概率区间。每个区间对应一个格雷码编码,最终将连续信号值转换为离散的数字序列。这种方法能保持原始信号的统计特性,例如当量化级别数为4时,信号会被分成4个等概率区间,每个值用2位格雷码(即00、01、11、10)表示,输出结果为类似{0,1,1,0···}的数字序列。例如,输入信号序列为
s={3.4, 1, 2, 12.11, 4.1, 5, 9.9, 6.3, 7.1, 8, 10.1, 11}
则可得CDF量化结果为
sa={0, 0, 0, 0, 0, 0, 1, 0, 0, 1, 0, 1, 1, 1, 0, 1, 1, 1, 1, 1, 1, 0, 1, 0}
为将频域特征映射为比特序列,Alice和Bob分别对各自的频域幅值特征序列进行CDF量化。以Alice为例,假设其频域幅值特征样本集合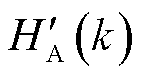 的经验累积分布函数为F(y)。由于经验分布函数通常为阶梯函数,本文采用其广义逆函数,也即分位数函数
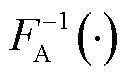 ,确定等概率量化阈值。
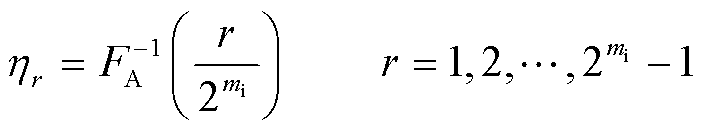 (12)
式中,r 为量化阈值索引,每个频域特征样本的量化比特数为mi,本文取mi=2,因此每个频域特征样本被划分到4个等概率量化区间,并映射为2 bit格雷码,Bob端采用相同方法进行量化。Alice端和Bob端各自得到的初始比特序列记为SA和SB。
信息协调的方法主要包括错误检测协议、错误纠正码和模糊提取器三类。其中,错误检测协议通过检测比特流中的差异并逐步修正来实现一致性。本文采用Cascade协议,这是一种经典的迭代交互式错误检测协议。
其协调过程是:起初,Alice和Bob分别拥有自己的初始比特序列SA和SB。Alice将初始比特序列SA进行随机排列,生成一个新的比特流 。Alice将分成固定大小的块,每块大小为q位。随后,Alice对每个块计算奇偶校验信息Pj,其中j表示块的索引。随后,Alice将奇偶校验信息Pj发送给Bob。Bob收到奇偶校验信息Pj后,对自己的初始比特序列SB进行相同的随机排列,生成
 。Bob将分成与Alice相同大小的块,并计算每块的奇偶校验信息Qj。Bob比较Pj和Qj,如果两者不匹配,说明该块中存在错误。针对Pj和Qj的不匹配,Bob通过二分查找的方法定位错误的比特位。Bob将错误的比特位反馈给Alice,Alice进行相应的纠正。Alice将纠正后的比特流重新发送给Bob。上述步骤重复多次,直至Alice和Bob的比特流达到一致。每次迭代中,块的大小q可以变化,以提高错误检测和纠正的精度。
虽然Cascade协议具有较低的计算复杂度,但其操作效率受到分块大小选择的显著影响。较小的块会增加信息泄露的风险,因为攻击者可以从较小的奇偶校验块中获取更多关于比特流的相关信息;而较大的块虽然降低了信息泄露的风险,但会增加错误纠正的复杂性,从而延长协议的运行时间。因此,在安全性与效率之间实现平衡需要对分块大小进行优化。
在本文采用的标准Cascade(Normal Cascade)迭代中,shuffle(洗牌)是一个关键操作,主要用于重新排列密钥中的比特顺序。其协调方法是:在第一次迭代不进行shuffle,后续迭代使用随机shuffle;块大小随迭代次数变化(随着迭代次数增加逐渐减小);采用优先级队列管理块,优先处理较小的块。实验表明,4次迭代即可保证本文全部实验中的密钥错误率为0。
需要进一步说明的是,在初始比特存在不一致的情况下,Cascade协议的信息协调过程会不可避免地引入一定的通信交互开销,其主要来源于奇偶校验信息交换以及错误比特定位反馈。由于Cascade采用分块检测与递归细化的纠错机制,其错误定位过程并非对全局比特流进行统一修正,而是通过逐轮分块细化实现局部误差的逐步收敛,因此通信开销主要由错误分布的层次结构决定。从协议执行特性来看,初始阶段的大粒度分块可快速定位错误比特所在区域,随后通过逐步减小块大小实现精细化纠错,使得单轮交互中需要传输的冗余信息受到限制。结合shuffle操作带来的误差随机化分布,该机制进一步降低了错误集中导致的重复通信,从而在整体上保持通信复杂度的可控性。
上述通信开销仅影响密钥生成过程的效率性能,而不改变系统的信息论安全属性。隐私放大阶段通过2-通用哈希族对中间协商结果进行压缩,从而进一步削弱攻击者对交互过程中信息的利用能力,保证最终生成密钥的安全性不依赖信息协调阶段的通信复杂度。
隐私放大的核心思想是从较长的输入比特流中提取一个固定长度的输出比特流,从而有效压缩冗余信息并增强随机性。为防止攻击者利用部分观测信息推测密钥,Alice和Bob 通过2-通用哈希族进行隐私放大。该哈希族由满足下述性质的函数集合Hash组成:对于任意两个不同的输入x1, x2∈1,…, M,任取h从H中独立均匀地选取,满足
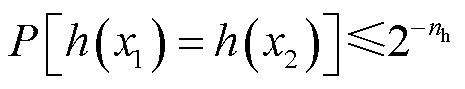 (13)
式中,nh为哈希输出的比特长度,即隐私放大后的密钥长度。具体而言,采用如下形式的2-通用哈希函数。
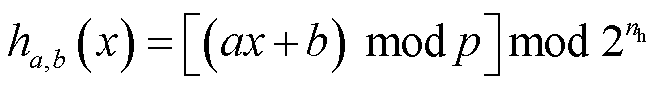 (14)
式中,a、b为随机选取的参数,a,b∈{1,…,p-1}。发起方随机选择a和b的值并将其发送给响应者。p为一固定整数值,并且对发起者和响应者都是已知的。为了提高计算效率和抗攻击能力,Alice和Bob采用分块处理(Block-wise Processing)方法,每个密钥块的输入长度设定为256 bit,并映射到 128 bit的输出。
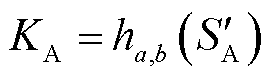
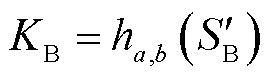
最终,Alice和Bob将会得到完全一致的密钥。
为了评估本文提出的密钥协商机制,实验中云服务器配置见表1。
表1 云服务器配置
Tab.1 Cloud server configuration
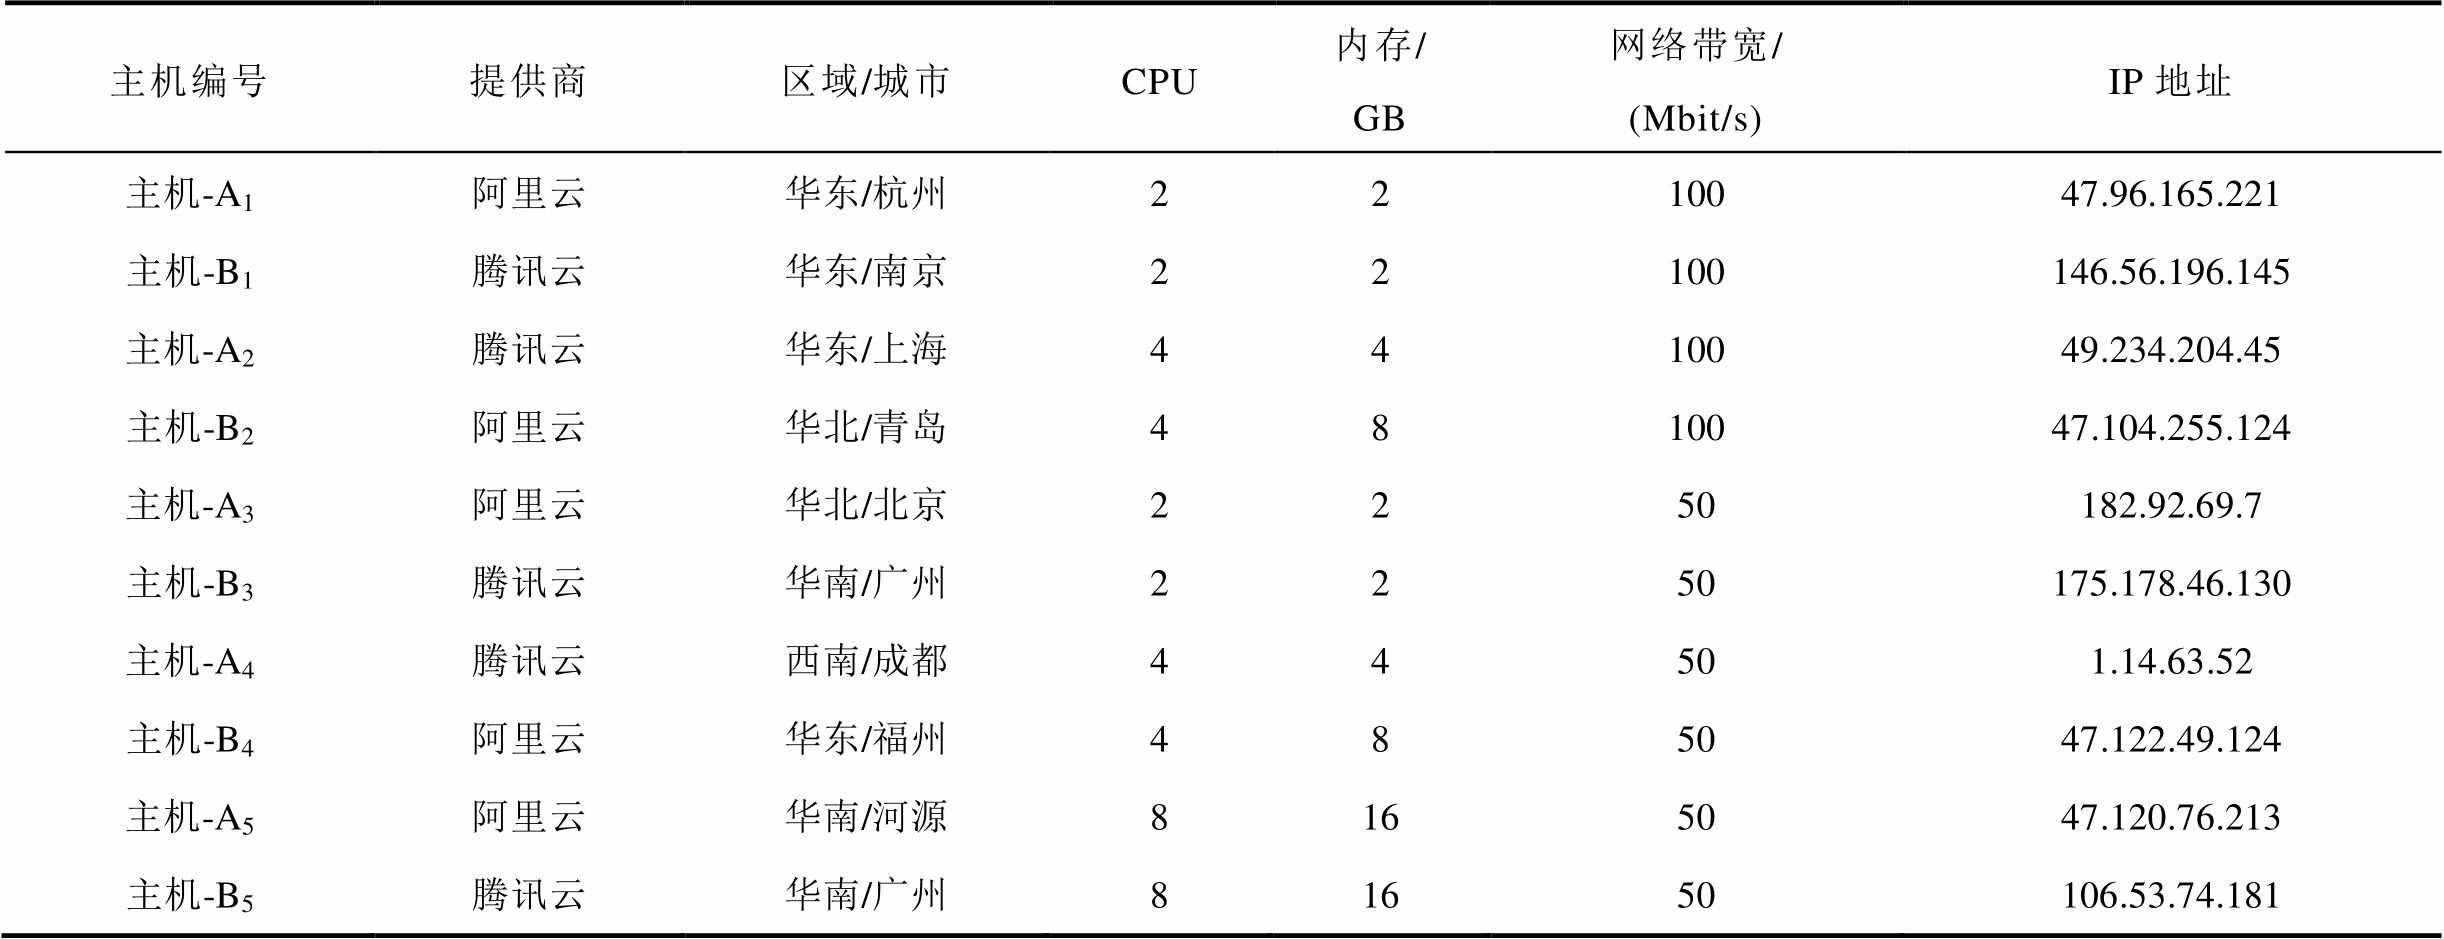
主机编号提供商区域/城市CPU内存/GB网络带宽/(Mbit/s)IP地址 主机-A1阿里云华东/杭州2210047.96.165.221 主机-B1腾讯云华东/南京22100146.56.196.145 主机-A2腾讯云华东/上海4410049.234.204.45 主机-B2阿里云华北/青岛4810047.104.255.124 主机-A3阿里云华北/北京2250182.92.69.7 主机-B3腾讯云华南/广州2250175.178.46.130 主机-A4腾讯云西南/成都44501.14.63.52 主机-B4阿里云华东/福州485047.122.49.124 主机-A5阿里云华南/河源8165047.120.76.213 主机-B5腾讯云华南/广州81650106.53.74.181
由表1可知,本次实验选择10台IP地址不同并且可用区域散落在中国大陆各地的云服务器,测试服务器操作系统一致(均为Ubuntu 22.04 64位),其中主机编号右下角标为实验组别,并保证每组不是同一个代理商(避免同代理商内部利用虚拟节点干扰正常路由跳转),来模拟远程终端之间的通信。
本文的方案是通过使用自动化脚本进行数据采集。其中,主机-A为发送方,主机-B为接收方,并预先互Ping保证双方通信畅通。采集开始时,发送端以发送频率fp发送探测包序列,接收端接收后请求包参数解析出位数和参数进行MLS生成,然后按照原发送频率fp重新返回探测包序列,以此实现双方采集对称的RTT数据并进行后续的指标评估。其探测过程如图4所示。
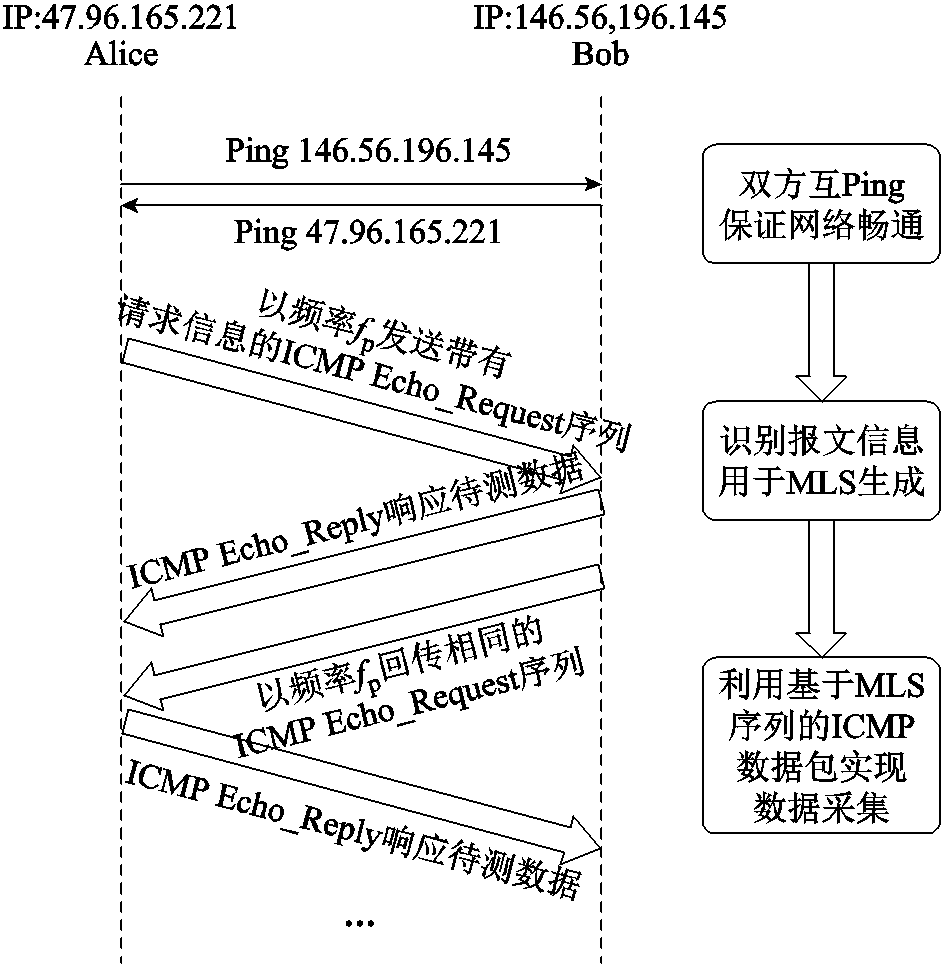
图4 探测过程
Fig.4 Detection procedure
其中,序列包长度和连续发包数量是决定信号特性提取效果和密钥生成性能的重要参数。两者不仅影响时延信号的随机性和互易性特征的提取,还与网络环境中的数据包传输行为密切相关。因此,本文结合网络环境的实际情况和测量精度的需求,对序列包长度和连续发包数量进行参数化设计。
序列包长度L直接决定了每个探测包的有效负载大小,对网络设备的处理和传输过程有重要影响。在L较小的情况下,传输时间更短,网络负载较低,但由于包对设备动态响应的激发不足,可能导致RTT随机性不足,互易性特征的差异难以体现。而较大的包长可以更显著地激发网络设备的动态特性,从而增强RTT的随机性和互易性。然而,当包长接近或超过链路的最大传输单元(Maximum Transmission Unit, MTU)时,数据包会被分片,以太网的MTU通常为1 500 B,这会引入额外的处理延迟和传输不确定性,可能削弱其互易性的特征。因此,序列包长度的选择需要权衡测量随机性和网络负载之间的关系。
本文选择了两种典型的序列包长度进行实验:56 B和1 472 B。选择56 B是为了测试轻量级数据包在网络环境中的测量效果,而选择1 472 B则是因为该数值接近以太网MTU的上限,可以充分激发网络路径的动态特性。这两个长度在保证RTT信号具有足够随机性的同时,也能够避免因数据包太小而被路由设备过滤,或因数据包分片而引入不可控因素。
连续发包数量N表示每次测量中连续发送的探测包数量。它直接决定了时延信号采样的时间窗口长度,从而影响对信号特征提取的精度。在网络动态变化较快的情况下,较大的N可以捕获更全面的路径特性,但同时也会增加数据处理开销,尤其是在数据包丢失率较高的环境中,大量连续发包可能导致部分测量数据无法使用。另一方面,较小的N虽然减少了开销,但可能不足以反映信号的完整动态特性。
本文选用了127、255、511、1 023、2 047这五种典型的发包数量进行测试,兼顾测量精度和计算开销。这些数量均为2的幂指数减1的形式,与最大长度序列(MLS)的周期性相匹配,有助于保证生成信号的自相关性和测量的稳定性。在实验中,这些发包数量的选择将用于模拟不同网络环境下信号随机性和互易性特征的表现。
数据采集的两端分别为Ping发送端和Ping接收端。Ping发送端负责主动向接收端发送探测包,以测量往返时延(RTT)。并且如前文所分析,发送端采用最大长度序列(MLS)生成伪随机探测序列,并在每个ICMP Echo_ Request 数据包中嵌入线程标识符(Thread ID)、ICMP序号(Sequence Number)及必要的协议控制信息。其中,线程标识符用于区分多线程环境下的并行探测任务,ICMP序号确保数据包的正确匹配与往返时延(RTT)计算的顺序一致性,而协议控制信息则携带特定的标识字段,以便接收端在ICMP _Reply响应中正确解析探测数据。
在标准的Ping机制中[34],由于每次探测都会等待上一轮探测的响应后再发送下一个探测包,因此发送频率会受到网络时延的影响。当网络时延较低时,发送频率较快;而当时延较高时,发送频率会降低。这种非等间隔发送现象会破坏时序数据的等间隔特性,从而影响离散傅里叶变换的准确性。为解决这个问题,本文采用并行Ping发送和接收机制,即在发送新探测包时,不需要等待前一个探测包的回响,从而保证固定频率的Ping发送,确保采样点在时间轴上的均匀分布。此外,本文进一步测量了不同设备上发送频率的稳定性,并发现一般计算机可支持的稳定发送频率上限约为5 000 Hz,当发送频率超过此上限时,操作系统调度及网络协议栈处理延迟可能导致无法维持该频率发送。该实验结果为发送频率的选取提供了实际参考。
为适应不同网络环境,发送端支持可调参数配置,涉及探测包发送频率和连续探测序列长度,以便在不同带宽条件下优化测量精度。为防止网络路径的时延测量受定时误差影响,探测包的发送时间间隔采用高精度定时控制,避免因操作系统调度延迟造成非等间隔发送。在数据采集过程中,发送端存储接收的RTT观测数据,并保证数据的完整性。所有测量值按序号存储,且与发送时间戳对应,便于后续分析。
Ping接收端负责响应发送端的探测请求,并准确记录探测包的到达时间,以支持往返时延(RTT)测量与密钥协商过程。接收端的核心功能有探测包回传、时间戳记录以及实验数据收集等,保证测量数据的完整性和时序一致性。收到对方的ICMP Echo_Request后,接收端生成ICMP Echo_Reply,并将原始请求包中的关键字段(包含MLS生成的探测序列、线程标识符和ICMP序号)一并回传,维持数据的一致性。接收到己方的ICMP Echo_Reply后,立刻获取高精度时间戳,保证能精确计算往返时延。为减少操作系统调度带来的误差,接收端用高分辨率计时器记录数据包的到达时间,并存储对应的ICMP序号,便于发送端匹配RTT测量结果。为保证RTT计算的精确性,高精度时间戳记录借助Linux系统的clock_gettime(CLOCK_MONOTONIC)实现,消除系统时间调整的影响。该方法精度为ms级,足以契合密钥协商过程中对时延测量的要求。
此外,本文在实验时记录过程中的详细信息,数据示例见表2。
表2中,序列号即实验编号,发送时间和接收时间分别代表发包起始时间和接收回复包的时间。此外,还会记录每次实验的总时间、丢包率等参数,以便后续分析网络状态对密钥协商过程的影响。
表2 实验过程记录的相关数据
Tab. 2 Recorded experimental data
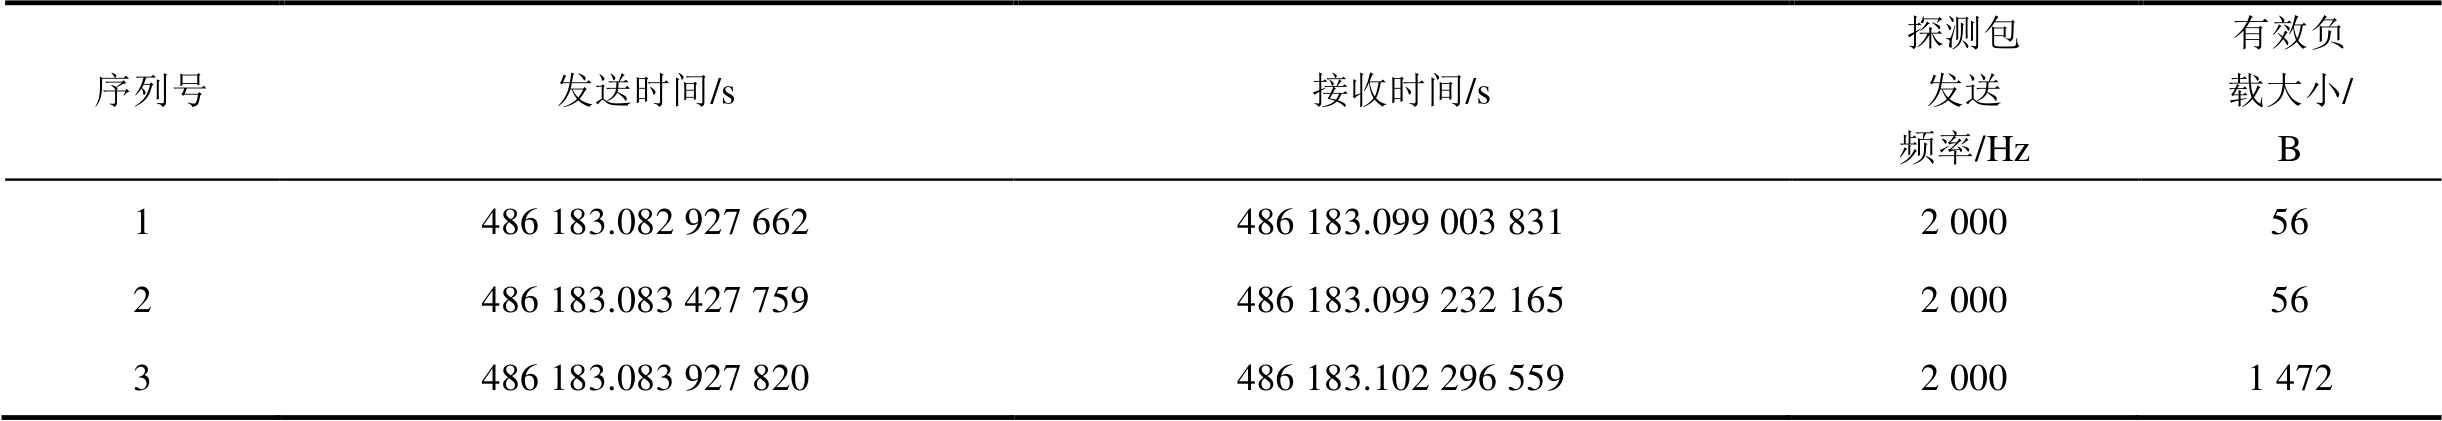
序列号发送时间/s接收时间/s探测包发送频率/Hz有效负载大小/B 1486 183.082 927 662486 183.099 003 8312 00056 2486 183.083 427 759486 183.099 232 1652 00056 3486 183.083 927 820486 183.102 296 5592 0001 472
设置发送频率fp大小范围为5~2 000 Hz,每隔5 Hz设置一个采样点;有效载荷设定信号“0”为 56 B,信号“1”为1 472 B;并规定连续包长度“N”从127、255、511、1 023到2 047;以此来模拟远程终端间不同发送频率和不同包长度的通信。每组实验双方共采集4 000组数据,5组实验可得共 20 000组数据。
根据采集的数据,在执行整个密钥协商过程后,得到初始密钥一致率见表3。由于最终密钥是完全一致的,此处密钥为经过频域特征提取后CDF量化后的初始密钥。
表3 初始密钥一致率
Tab.3 Initial key agreement rate
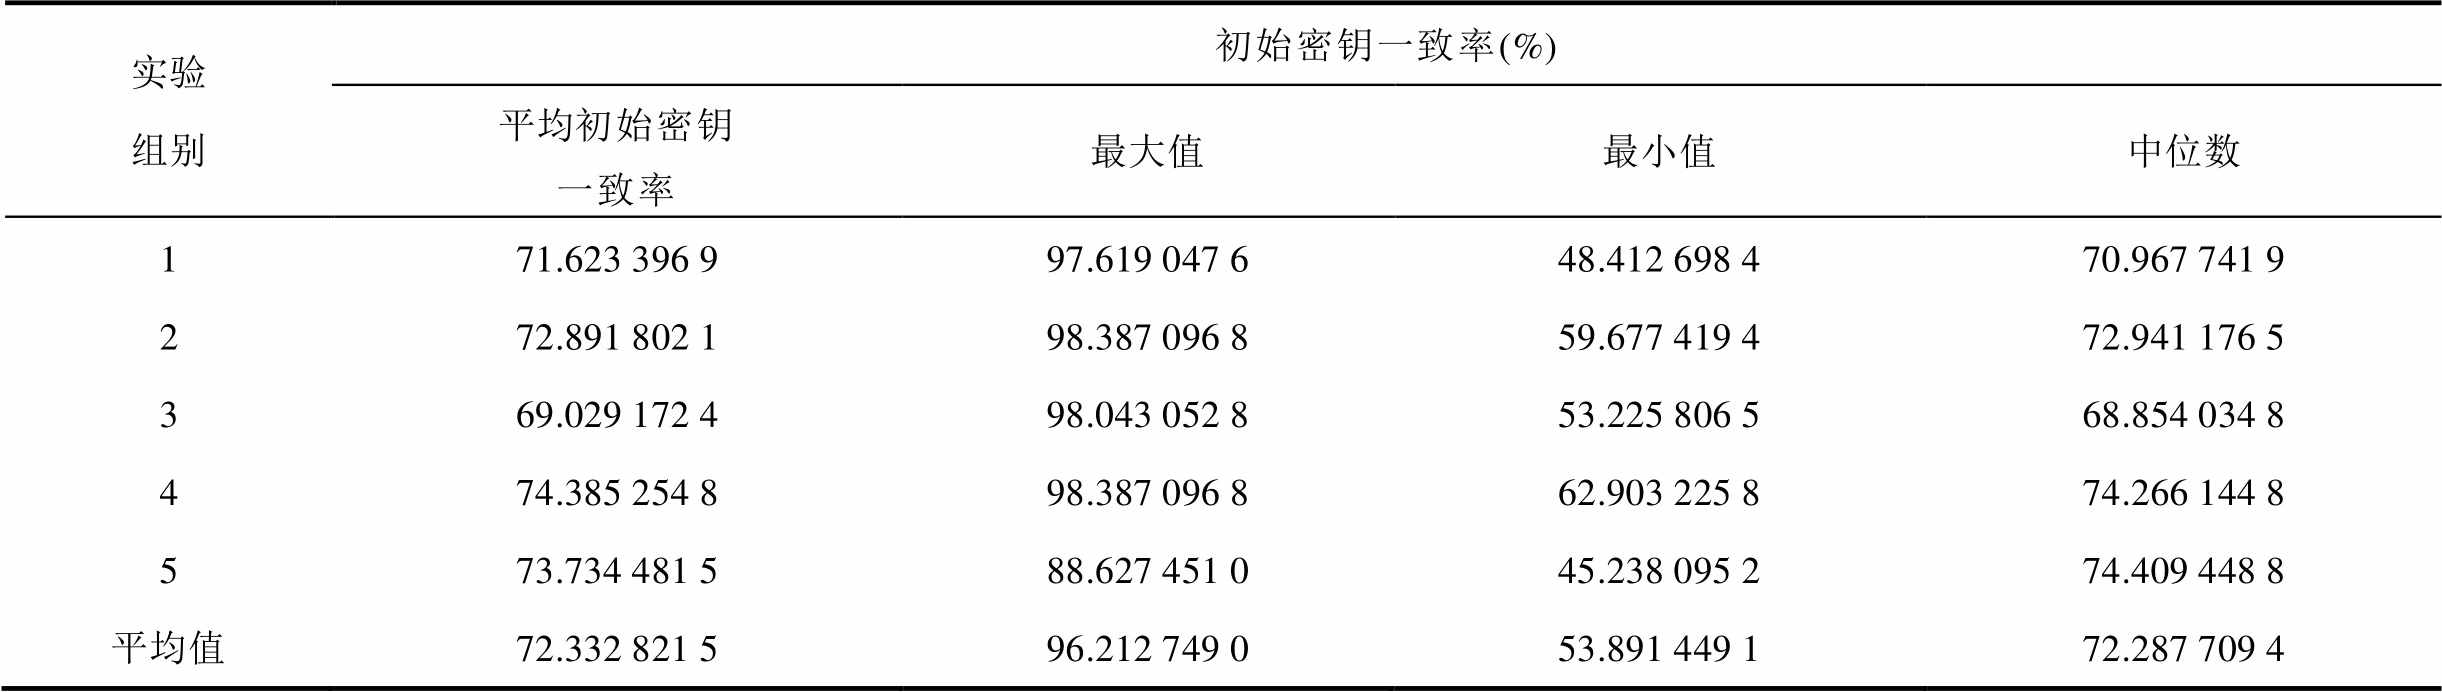
实验组别初始密钥一致率(%) 平均初始密钥一致率最大值最小值中位数 171.623 396 997.619 047 648.412 698 470.967 741 9 272.891 802 198.387 096 859.677 419 472.941 176 5 369.029 172 498.043 052 853.225 806 568.854 034 8 474.385 254 898.387 096 862.903 225 874.266 144 8 573.734 481 588.627 451 045.238 095 274.409 448 8 平均值72.332 821 596.212 749 053.891 449 172.287 709 4
从表3可以看出,5组不同地区的远程终端虽然物理距离差距远近不一,而且网络带宽、系统硬件配置等存在一定差异,但初始密钥一致率平均值也能达到72.332 821 5%,超过70%。然而也不难看出,实验密钥一致率的最大值和最小值差异较大,且各组别间也存在波动,不过中位数趋于稳定。
为了研究初始密钥一致率和发送频率、连续发包数量是否具有相关性,以实验1的数据为例,得到初始密钥一致率相对发送频率和连续发包数量的变化趋势如图5所示。
由图5a可知,初始密钥一致率会随着发送频率的增大而呈下降趋势;从图5b~图5d也能看出,在给定发包数量的条件下仍呈现相同的趋势。
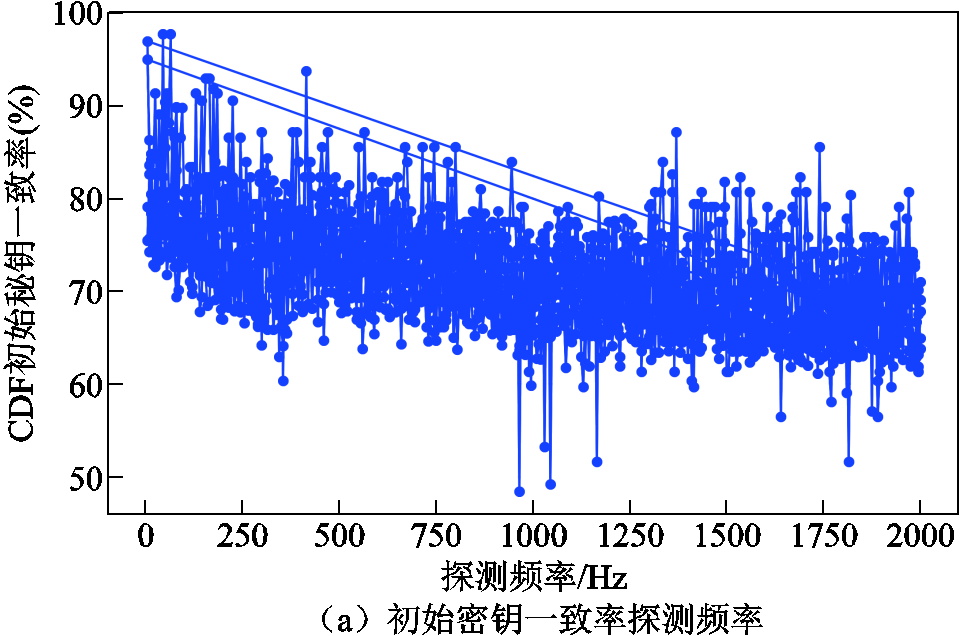
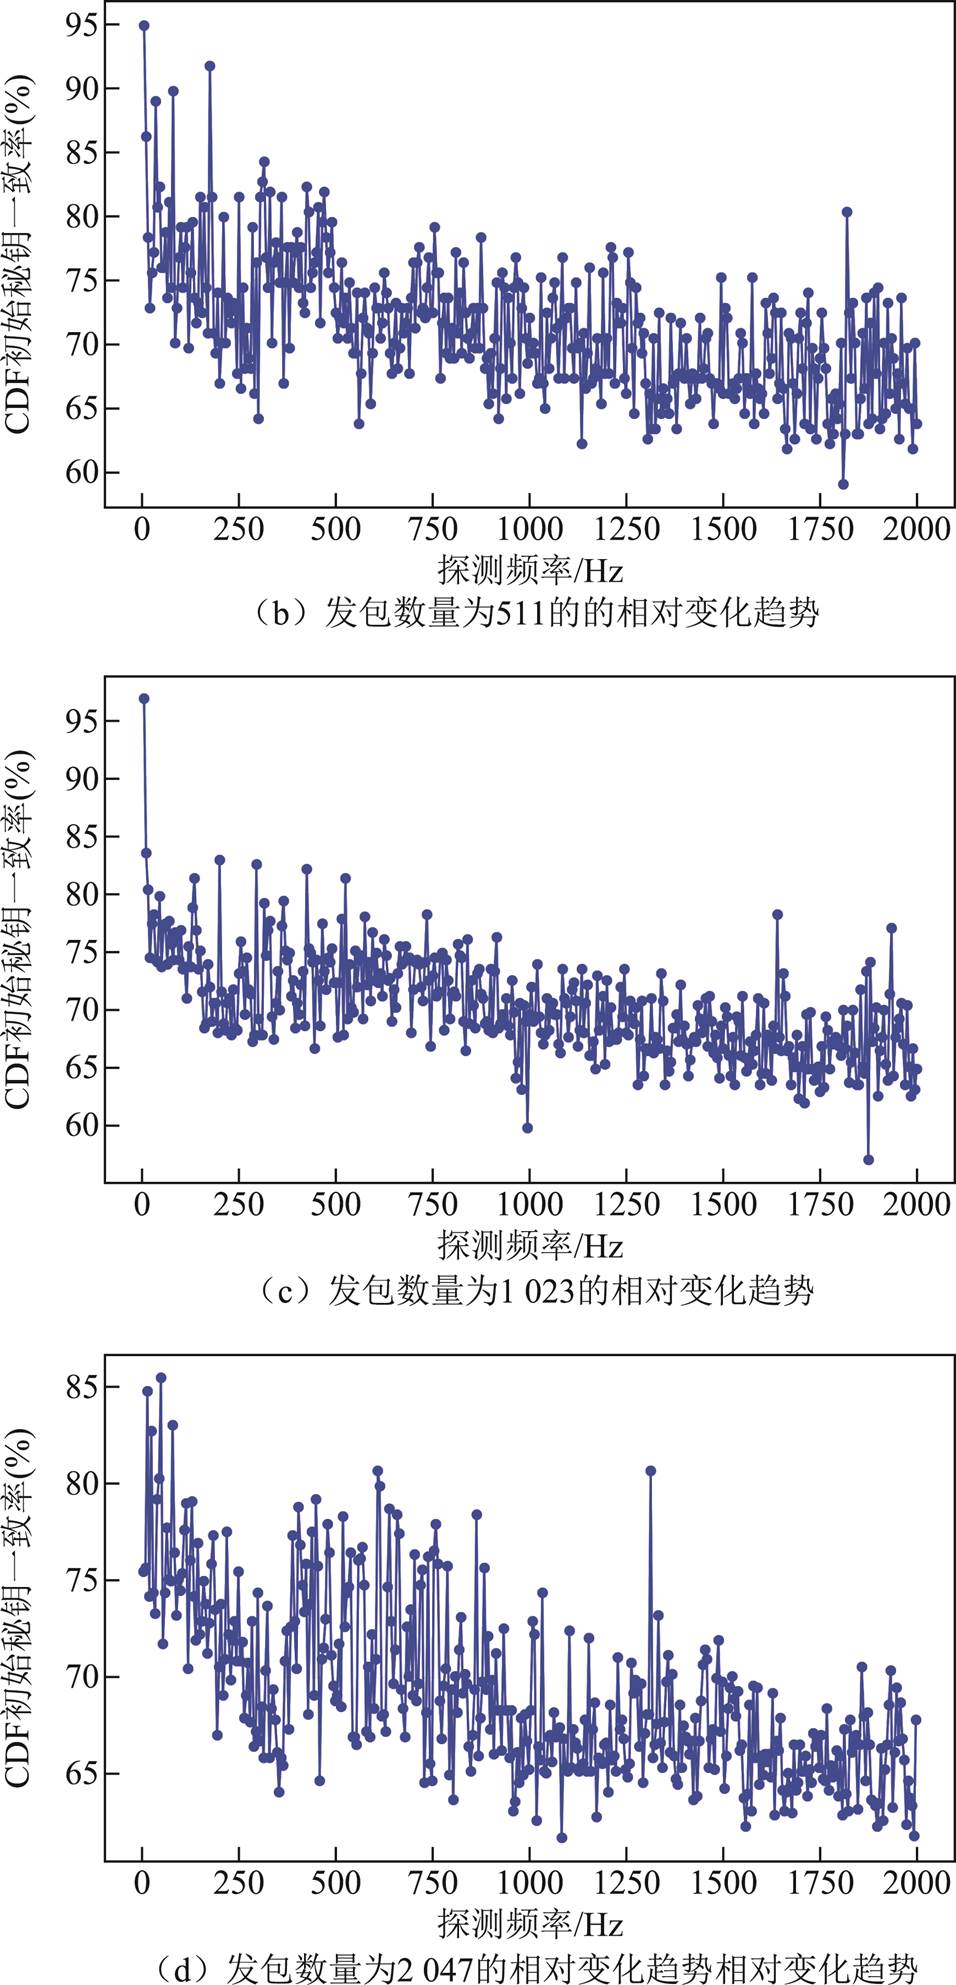
图5 初始密钥一致率和发送频率、连续发包数量的相对变化趋势
Fig.5 Relative variation trends of initial key agreement rate with probing frequency and consecutive packet counts
考虑到实际远程网络的各种复杂情况,这已经是比较令人满意的结果,足以证明远程网络有线信道的网络信号时延的抖动值展现出较强的互易性,基于此特征生成的密钥一致性较高,可以有效提升信息协调的效率。这也初步验证了本文密钥协商机制的可行性和有效性,也意味着实际的远程网络有线信道传输几乎能够满足本文假设的理想条件,证明了该理论模型的合理性。
对经过CDF量化后的初始密钥进行NIST随机性测试,随机性测试各指标通过率见表4。本文选用NIST中与本机制相关的6个指标进行测评。
表4 随机性测试各指标通过率
Tab.4 Pass rates of various indicators randomness tests (%)
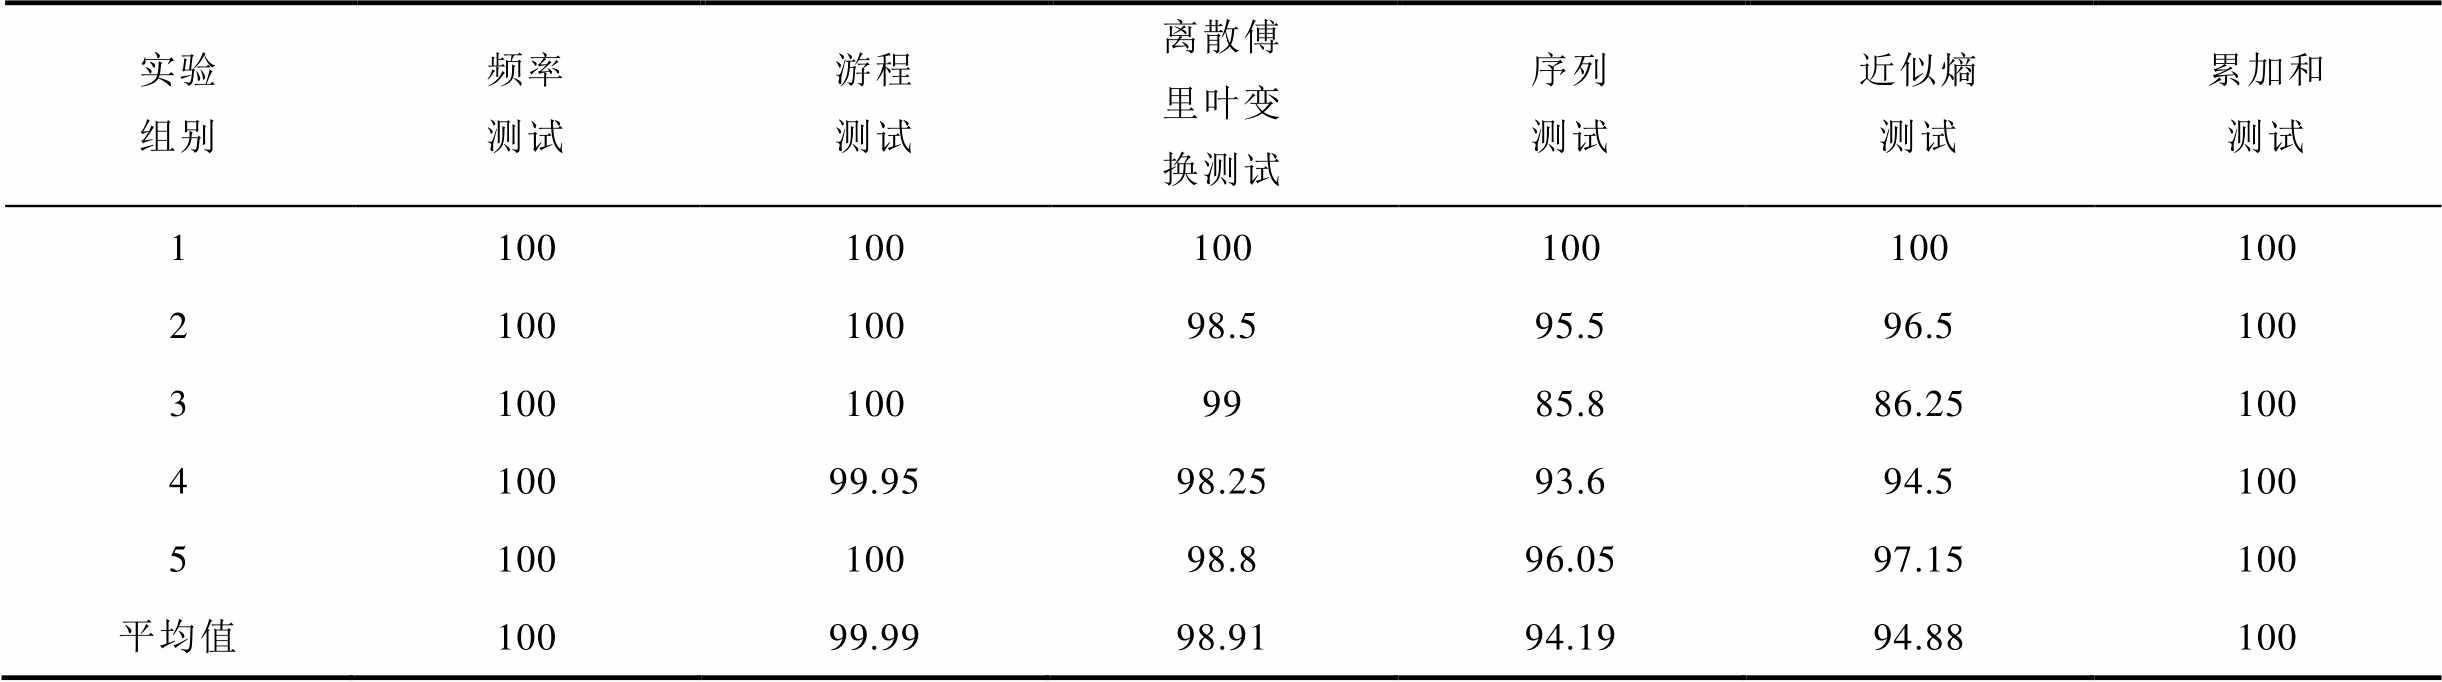
实验组别频率测试游程测试离散傅里叶变换测试序列测试近似熵测试累加和测试 1100100100100100100 210010098.595.596.5100 31001009985.886.25100 410099.9598.2593.694.5100 510010098.896.0597.15100 平均值10099.9998.9194.1994.88100
频率测试(Monobit Test):实验结果表明,各实验组在频率测试中的通过率均为100%,说明生成密钥序列中0和1的比例未表现出超过统计检验阈值的显著偏差,具有较好的比特均衡性。
游程测试(Runs Test):检验不同长度的游程总数是否符合随机序列的期望值(游程即序列中连续的0或者1)。实验结果中只有第4组没有达到100%,但也十分接近,达到99.95%,证明初始密钥序列中游程基本符合随机序列的预期。
离散傅里叶变换测试(DFT Test):通过使用频谱方法检验待检序列进行傅里叶变换后的尖峰高度是否超过某个门限值。实验结果中,共有5组实验通过率大于98%,第1组为100%,证明初始密钥序列在DFT之后的尖峰高度基本没有超过门限值。
序列测试(Serial Test):评估密钥序列中m位可重叠子序列的每一种模式个数是否接近。对随机序列来说,m位可重叠子序列的每一种模式出现的概率应该相等。从实验结果可知,只有第3组通过率低于90%,其余4组均在93%以上,基本证实序列中的可重叠子序列分布是均匀的。
近似熵测试(Approximate Entropy Test):计算序列中某个特定长度的二进制比特串出现的频率,并基于此计算近似熵,检测序列中是否存在明显的模式或规律。实验结果中,只有1组实验通过率低于90%,其余实验均高于94%,可以证明密钥初始序列中的比特串并没有展现出明显规律性。
累加和测试(Cumulative Sums Test):检查序列的累加和是否在统计合理的范围内,测试会从正反两个方向进行验证。实验完美地通过了累加和测试,说明初始密钥序列中前端或者后端不存在过多的0或1。
从这些指标可以看出,本实验获取的初始密钥比特序列展现出极强的随机性,完全可以用于无条件安全的密钥协商。
本文提供了基于总密钥协商时间(即包含信道探测时间和密钥协商时间的总时间)的密钥生成速率计算评估。具体的密钥生成速率见表5。由表5可知,整体的密钥生成速率均值可以达到500 bit/s以上,中位数也稳定在500 bit/s左右,但是速率的最大值和最小值间差距显著。
表5 密钥生成速率
Tab.5 Key generation rate (单位:bit/s)
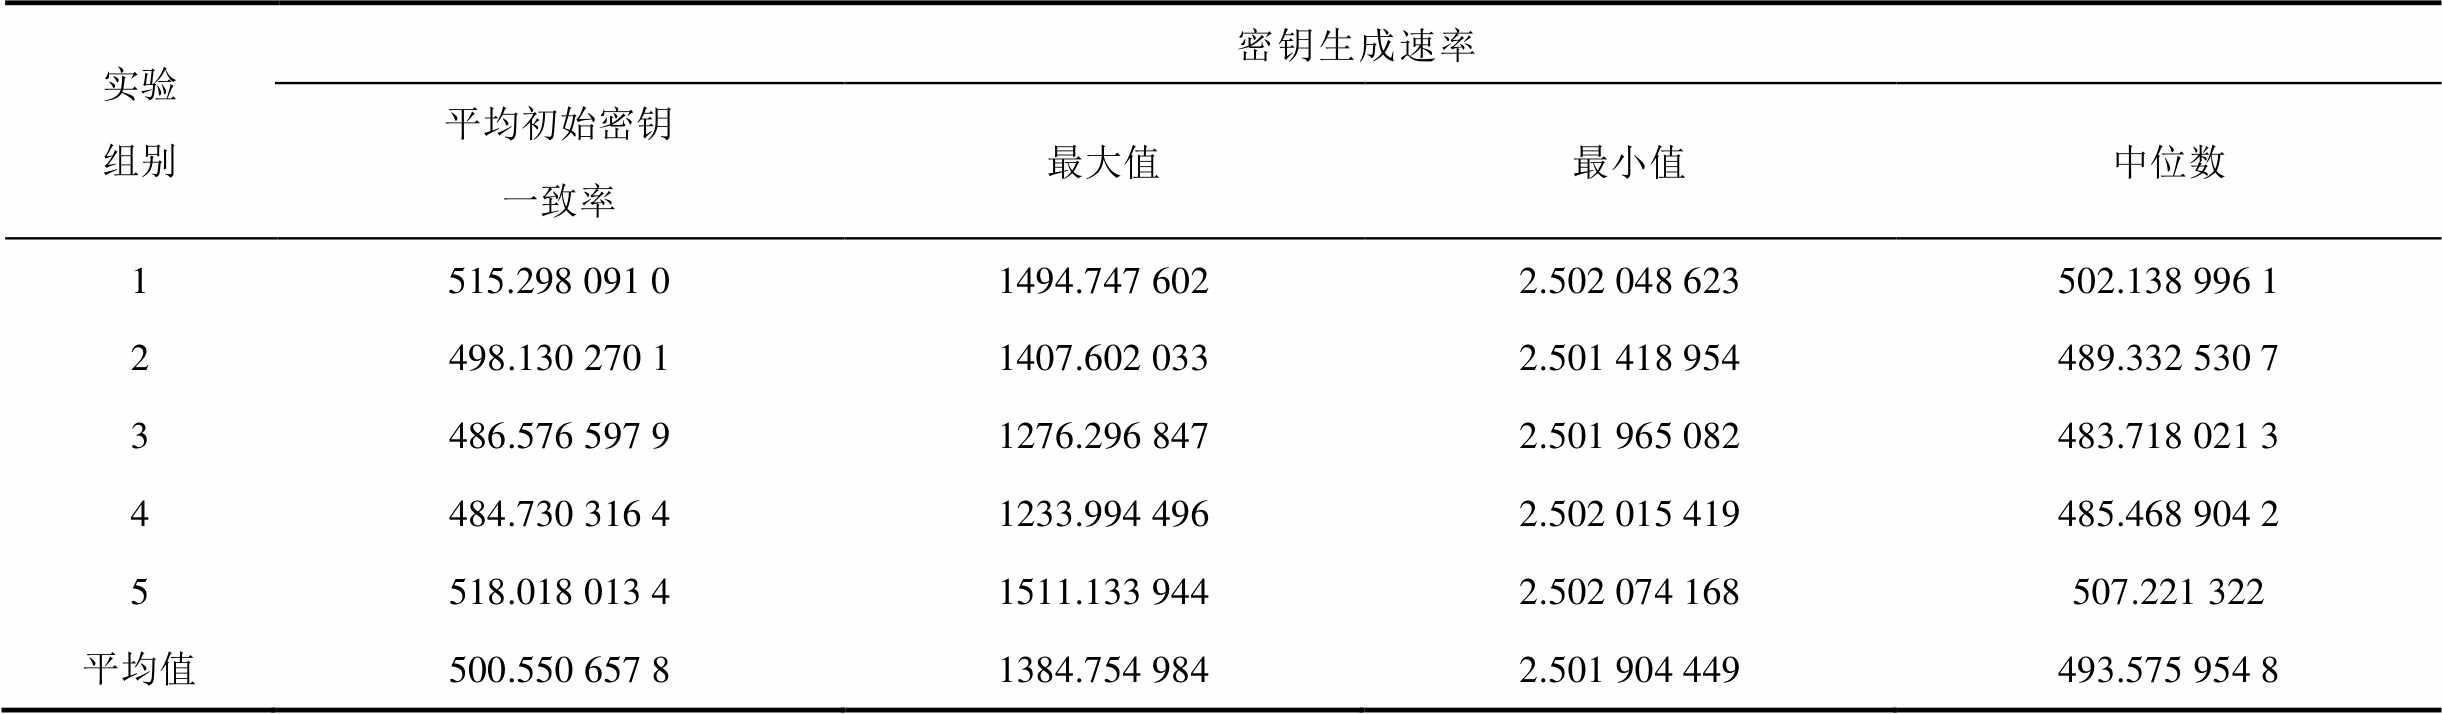
实验组别密钥生成速率 平均初始密钥一致率最大值最小值中位数 1515.298 091 0 1494.747 6022.502 048 623502.138 996 1 2498.130 270 11407.602 0332.501 418 954489.332 530 7 3486.576 597 91276.296 8472.501 965 082483.718 021 3 4484.730 316 41233.994 4962.502 015 419485.468 904 2 5518.018 013 41511.133 9442.502 074 168507.221 322 平均值500.550 657 81384.754 9842.501 904 449493.575 954 8
此外,为了研究初始密钥一致率和发送频率、连续发包数量是否有相关性,以实验2的结果数据为例,可得到密钥生成速率相对发送频率的变化趋势如图6所示。
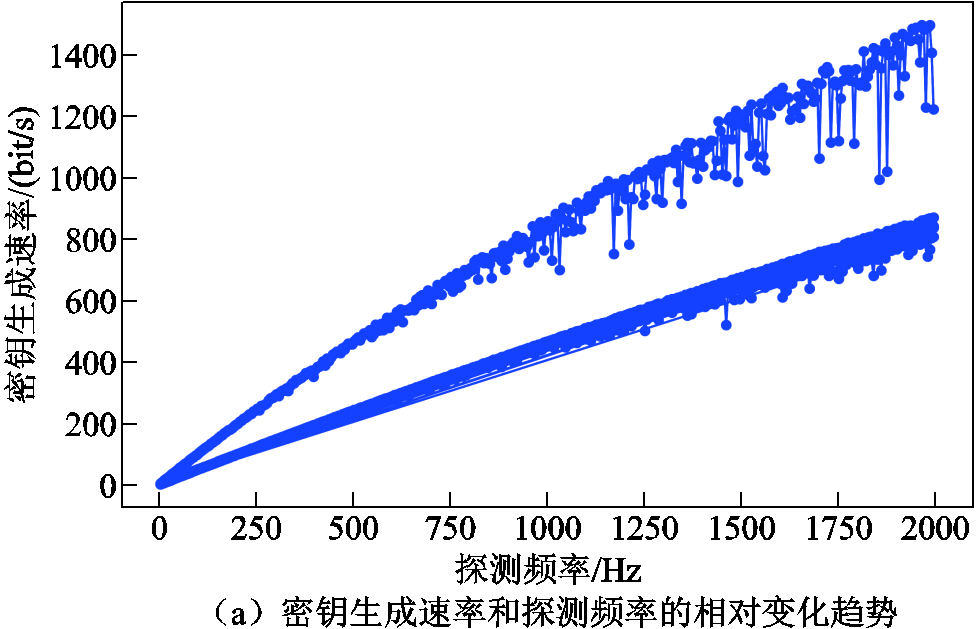
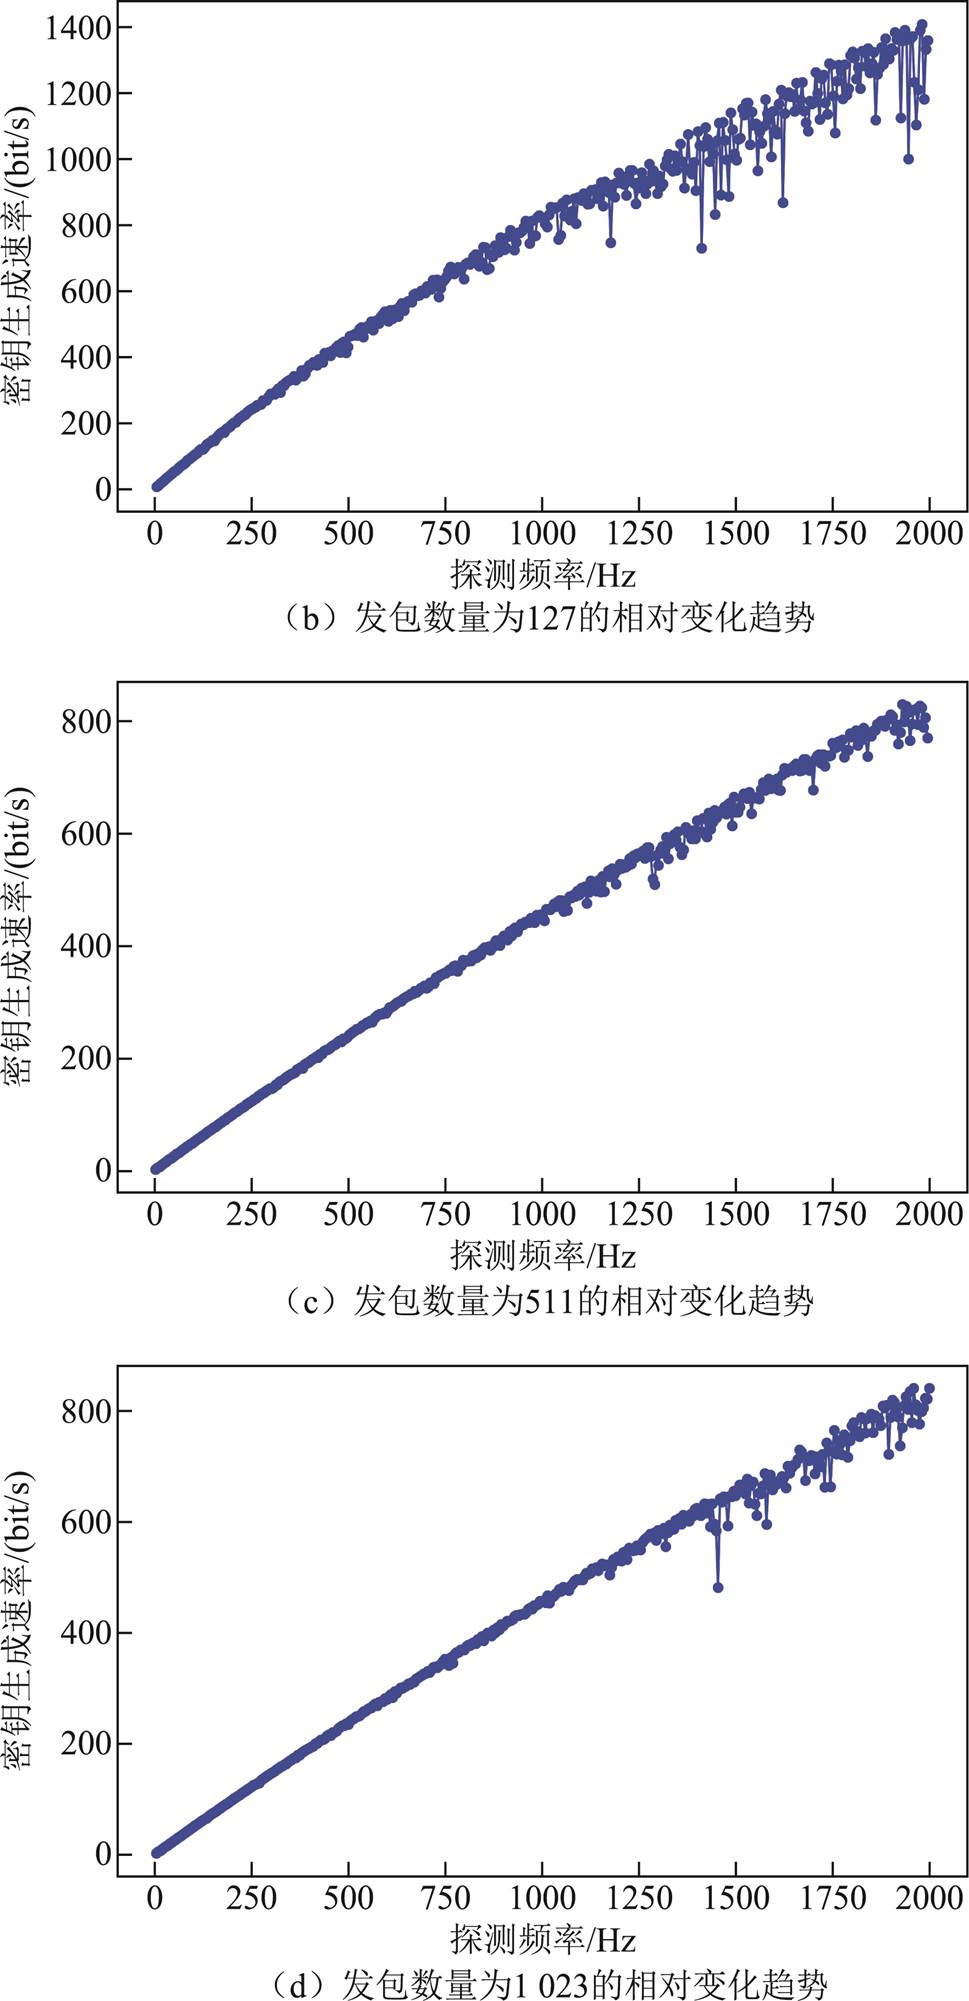
图6 密钥生成速率和发送频率、连续发包数量的相对变化趋势
Fig.6 Relative variation trends of key generation rate with probing frequency and consecutive packet counts
由图6a可知,在发送频率较低时,密钥生成速率会逐渐下降,而且在发送频率接近0时,密钥生成速率也会接近于0。通过实验数据分析可知,在整个密钥生成的过程中,信道探测阶段花费时间往往会占据总密钥协商时间的大部分,而密钥协商部分花费的时间远小于前者,因此会呈现密钥生成速率与发送频率呈正相关的结果。
由图6b~图6d不难发现,在发包数量为127时,其密钥生成速率整体会明显高于其他发包数量时。这是由于发包数量为127时,经过特征提取后的量化结果为128位比特序列,由3.3节可知,此后经隐私放大后最终密钥仍为128位,而相较于其他发包数量,如511,信息协调后、隐私放大之前为512位比特序列,此时由于哈希函数的压缩会得到256位的密钥,因此密钥生成速率会有显著差异(接近2倍的关系)。
为进一步验证路径内观测者对密钥材料的恢复能力,本文在原有端到端云服务器实验基础上增加Eve端观测实验。Alice与Bob仍作为合法密钥协商双方,按照本文协议执行双向ICMP探测,并分别记录本地RTT测量序列。实验中,ICMP探测报文被强制经由中间节点M转发,以模拟位于Alice与Bob之间的Eve端。M在转发过程中记录其能够获得的局部时间戳和局部链路时延信息。本文将M视为路径内被动观测者Eve,用于模拟共享链路、转发节点或中间路由节点上的流量观测能力。
实验中,Eve不篡改、不阻断、不注入探测报文,只记录其能够观察到的转发时间戳和局部时延信息。具体而言,当Alice向Bob发送探测报文时,Eve记录报文到达中间节点的时间、转发至Bob的时间、Bob响应报文返回中间节点的时间以及再次转发至Alice的时间。
为保证比较公平,Eve端观测序列采用与合法用户相同的数据处理流程。首先对局部时延序列进行加权移动平均(WMA)平滑处理,以降低瞬时测量噪声;然后计算时延抖动序列,并进行频域特征提取;最后采用CDF量化方法生成Eve端估计比特序列SE以及计算得到估算的特征向量记为HEB[k]。随后,将Eve端序列SE与Alice端初始比特序列SA进行比较,计算时延序列相关系数、频域特征相关系数、量化比特一致率和误比特率。对应指标定义为
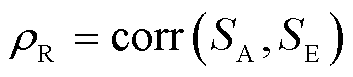 (15)
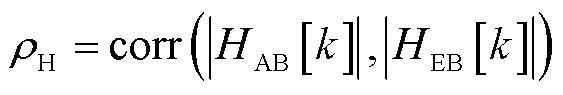 (16)
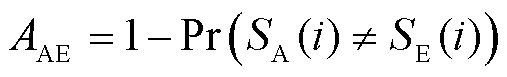 (17)
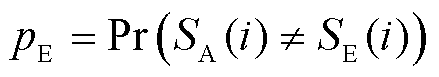 (18)
式中,corr(·)为皮尔逊相关系数;ρR为时延序列相关性;ρH为频域特征相关性;AAE为Eve端量化比特序列与Alice端初始比特序列的一致率;SA(i)和SE(i)为序列SA和SE里第i个比特;pE为Eve端的误比特率。合法双方对应指标用Alice-Bob之间的ρR、ρH、比特一致率和误比特率表示。
Eve端路径内观测结果见表6。可以看出,Alice与Bob之间的频域特征保持较高相关性,量化比特序列能够通过后续Cascade信息协调达到一致。相比之下,Eve虽然位于Alice与Bob通信路径内,并能够获得局部链路时延和转发时间戳,但其观测序列与Alice端序列之间的相关性明显降低。Eve观测生成的量化比特序列SE与Alice端初始比特序列SA的一致率分别为52.8%、53.6%和54.4%,均接近随机猜测水平,对应误比特率分别为47.2%、46.4%和45.6%。
表6 Eve端路径内观测结果
Tab.6 Observation results within the Eve’s path
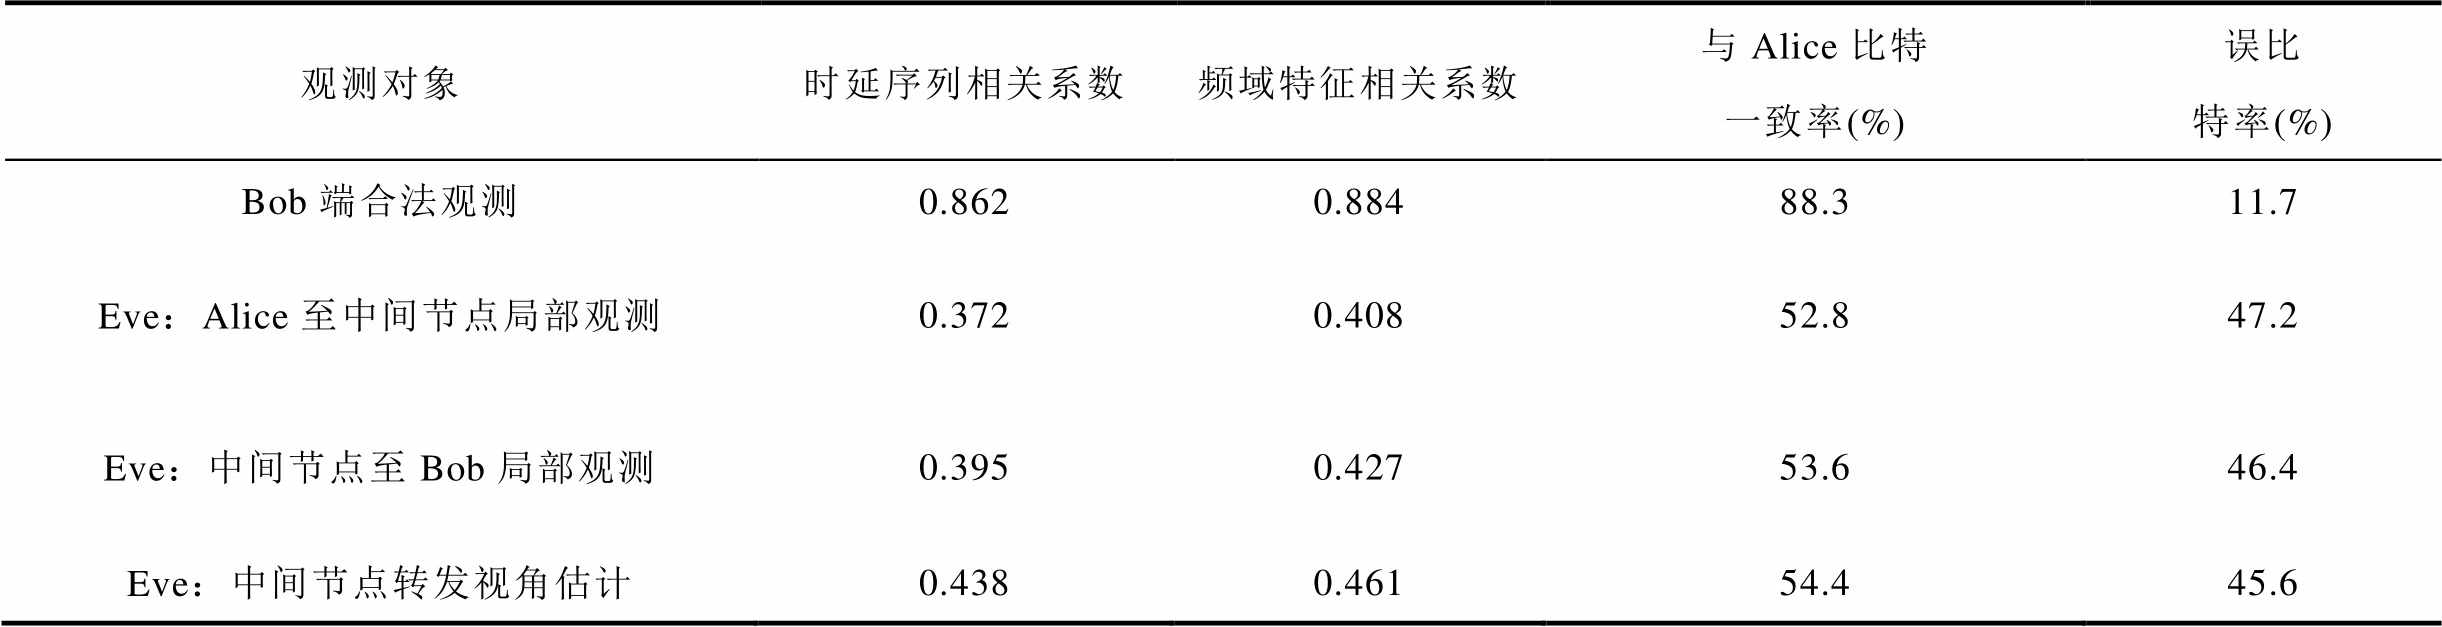
观测对象时延序列相关系数频域特征相关系数与Alice比特一致率(%)误比特率(%) Bob端合法观测0.8620.88488.311.7 Eve:Alice至中间节点局部观测0.3720.40852.847.2 Eve:中间节点至Bob局部观测0.3950.42753.646.4 Eve:中间节点转发视角估计0.4380.46154.445.6
上述结果表明,路径内局部流量观测不能等价替代合法双方的双向RTT测量过程。Eve即使位于中间转发节点,也难以稳定恢复Alice端初始密钥材料。实验中,Eve端误比特率均不低于45%,其量化序列与Alice端序列的一致率最高为54.4%,接近随机猜测水平。该结果从实测角度验证了第2.2节威胁模型中的观测不对称性假设,即路径内局部观测者能够获得部分转发时间戳和局部链路时延,但无法获得与Alice和Bob等价的完整双向RTT测量结构。
现有无条件安全密钥协商研究主要围绕无线物理层信道展开,典型熵源包括RSS、CSI、多径衰落和信道时变特征等[8-12]。这类方法利用无线信道在短时间内的互易性、时间变化性和空间去相关性,在近距离无线通信场景中生成共享密钥。与之相比,本文研究对象为远程有线多跳网络,密钥材料来源于端到端RTT时延抖动及其频域响应特征。二者在熵源来源、测量方式和适用网络形态上存在差异,因此可从协议功能和适用场景两个层面进行对比。
与本文更接近的研究包括基于主动探测的网络路径特征分析方法、基于ICMP Echo的路径异常检测方法,以及基于网络延迟的连续认证方法。文献[13]通过在IP网络路径中注入周期性探测信号,利用频域响应检测共享瓶颈链路,说明网络层时延扰动能够反映路径内部的动态特征。文献[14]提出的Vesper通过ICMP Echo请求与响应的时延模式识别中间人攻击,证明有线网络中的回声响应特征能够用于路径一致性分析。文献[15]提出的LENTO利用通信延迟生成短暂且不可预测的认证材料,用于网络密集型物联网环境中的连续认证。这些工作表明,网络层时延特征能够承载可用于安全机制设计的路径信息。本文在此基础上进一步面向远程终端密钥协商场景,将端到端RTT频域特征作为候选熵源,并结合CDF量化、Cascade信息协调和2-通用哈希隐私放大生成一致密钥。表7给出了本文方法与相关方法在功能维度上的对比。
表7 本文方法与相关方法的功能对比
Tab.7 Functional comparison between the proposed method and related methods
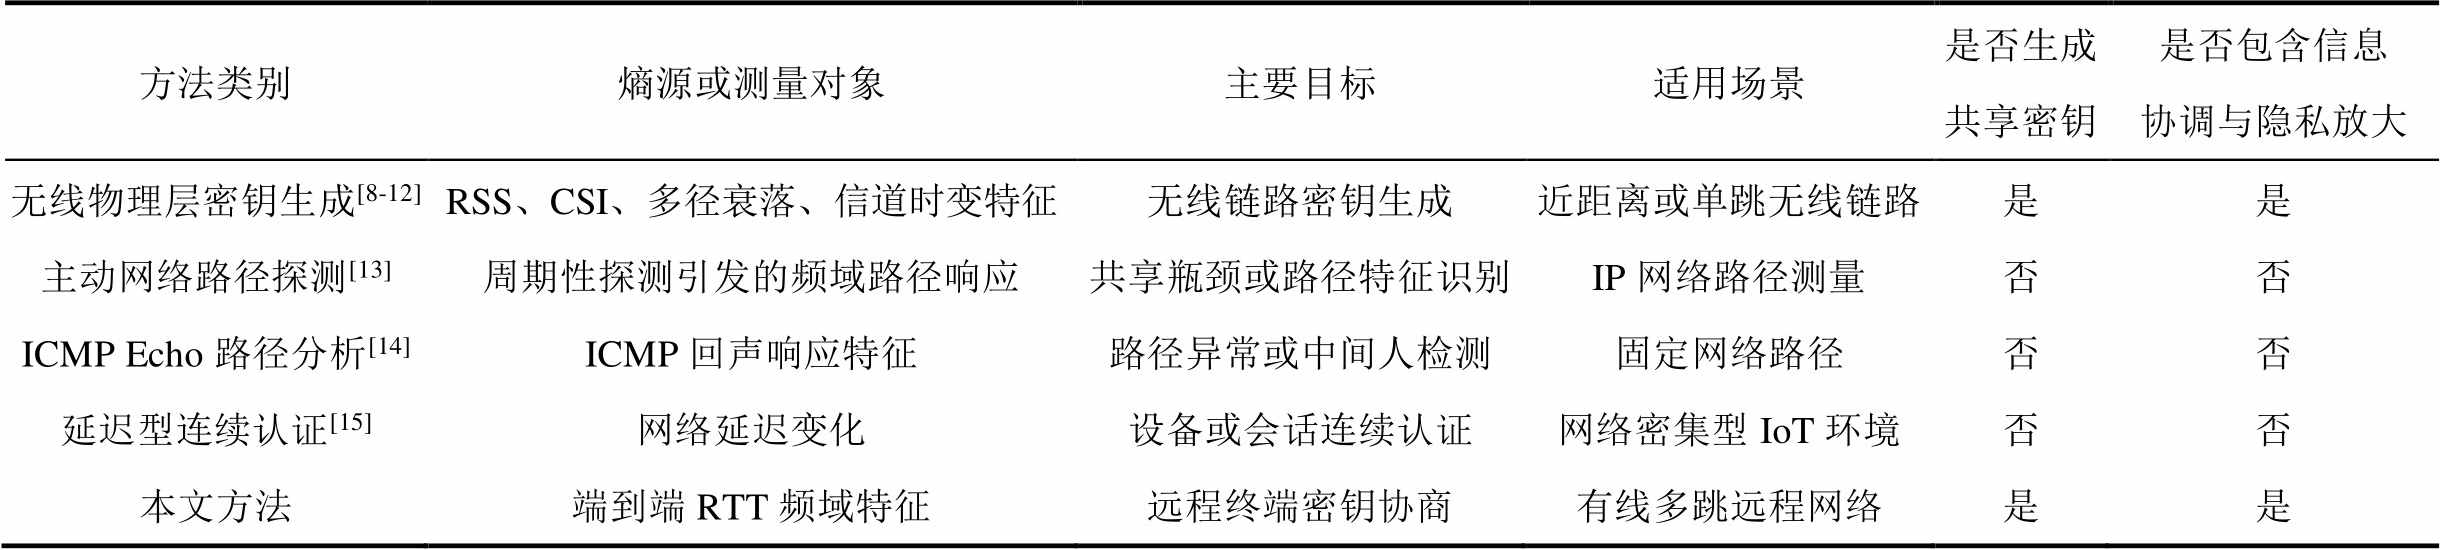
方法类别熵源或测量对象主要目标适用场景是否生成共享密钥是否包含信息协调与隐私放大 无线物理层密钥生成[8-12]RSS、CSI、多径衰落、信道时变特征无线链路密钥生成近距离或单跳无线链路是是 主动网络路径探测[13]周期性探测引发的频域路径响应共享瓶颈或路径特征识别IP网络路径测量否否 ICMP Echo路径分析[14]ICMP回声响应特征路径异常或中间人检测固定网络路径否否 延迟型连续认证[15]网络延迟变化设备或会话连续认证网络密集型IoT环境否否 本文方法端到端RTT频域特征远程终端密钥协商有线多跳远程网络是是
本文实验采用跨地域云服务器构建远程端到端通信路径,用于验证公网多跳传输条件下RTT频域特征作为密钥生成熵源的可行性。该实验环境覆盖了真实公网中的多跳路由、跨地域传输和路径内观测等因素,能够反映远程有线网络中的基本时延扰动特征。同时,云服务器路径相对稳定,其接入侧链路质量和骨干网可用性通常优于家庭宽带、移动蜂窝网络和高动态边缘接入环境。因此,本文结论主要适用于具备稳定双向RTT测量窗口的远程有线多跳网络路径。对于网络地址转换(Network Address Translation, NAT)转发、无线回传、移动接入和频繁路径切换等环境,RTT特征的一致性和密钥生成效率可能受到进一步影响,后续需要结合具体接入形态进行扩展验证。
为进一步量化本文方法与已有方法在性能层面的差异,表8从密钥生成速率、初始一致率、适用通信距离和计算开销等维度,将本文方法与典型无线物理层密钥生成方案文献[6, 13]以及电力系统轻量级密钥协商方案文献[35]进行对比。由表8可知,本文方法在密钥生成速率上显著优于基于无线信道物理层特征的密钥生成方案(约500 bit/s vs. 10~100 bit/s),这得益于网络层时延探测可在较高发送频率下稳定采样,不受无线信道相干时间的物理限制。在初始密钥一致率方面,本文方法在跨地域远程网络环境下达到72.33%,与无线物理层方案在近距离场景下的性能相当,但本文方法的适用距离从百米级扩展至跨地域远程,这是对现有方法适用边界的重要突破。与电力系统现有的轻量级认证与密钥协商(Authentication and Key Agreement, AKA)方案相比,本文方法无需依赖公钥基础设施或证书管理,避免了由此带来的证书分发、更新和吊销等额外通信与计算开销,尤其适合电力系统中大量资源受限终端之间频繁的密钥更新需求。综合来看,本文方法在保持低计算开销的同时,将无条件安全密钥协商的熵源从物理层信道特征扩展至网络层时延特征,在适用距离、网络拓扑适应性和部署便捷性方面具有显著优势。
表8 本文方法与典型方案的量化性能对比
Tab.8 Quantitative performance comparison between the proposed method and typical schemes
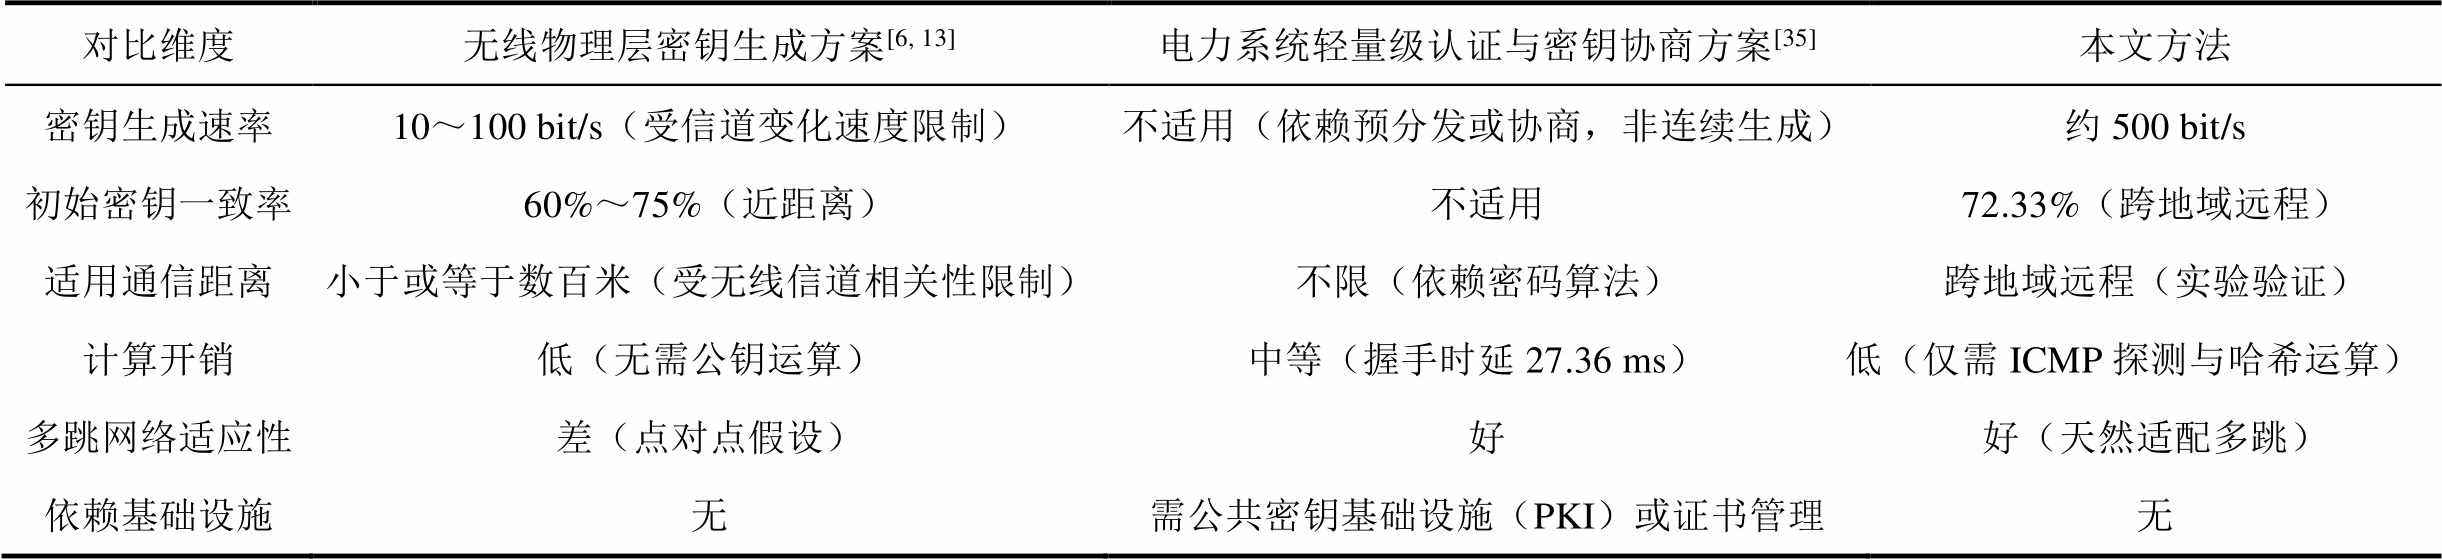
对比维度无线物理层密钥生成方案[6, 13]电力系统轻量级认证与密钥协商方案[35]本文方法 密钥生成速率10~100 bit/s(受信道变化速度限制)不适用(依赖预分发或协商,非连续生成)约500 bit/s 初始密钥一致率60%~75%(近距离)不适用72.33%(跨地域远程) 适用通信距离小于或等于数百米(受无线信道相关性限制)不限(依赖密码算法)跨地域远程(实验验证) 计算开销低(无需公钥运算)中等(握手时延27.36 ms)低(仅需ICMP探测与哈希运算) 多跳网络适应性差(点对点假设)好好(天然适配多跳) 依赖基础设施无需公共密钥基础设施(PKI)或证书管理无
本文从信息论视角对本文方案的安全性进行量化分析。基于信道特征的无条件安全密钥协商不依赖计算复杂度假设,其安全性来源于合法通信双方与窃听者之间的观测不对称性。在第2.2节威胁模型下,Alice与Bob能够通过双向ICMP探测获得具有统计一致性的RTT测量序列,而Eve只能获得局部链路或单向路径上的观测信息,无法同步重构完整的双向RTT测量过程。因此,Eve即使能够监听公开信道,也无法获得与合法通信双方等价的随机源观测。
设Alice在信道探测、频域特征提取和CDF量化后获得的初始比特序列为X∈{0,1}l,Bob获得的初始比特序列为Y∈{0,1}l,Eve根据其局部观测得到的估计序列为Z∈{0,1}l,其中,l表示量化后的原始比特长度。记Alice与Bob之间的误比特率为pAB=Pr(Xi≠Yi),Eve与Alice之间的误比特率为pE=Pr(Xi≠Zi)。其中,pAB决定信息协调阶段所需公开纠错信息量,pE决定Eve对原始密钥材料的重构能力。二者刻画的是不同对象:前者对应合法双方的一致性,后者对应窃听者的观测优势。为了控制信息协调阶段的公开泄露,将进入最终密钥提取阶段的量化序列约束在误比特率门限pAB≤pc之内。该门限是协议参数,用于保证Cascade公开交互量不会超过隐私放大阶段可承受的安全预算。对于满足上述条件的序列,信息协调阶段所需公开信息可由二元熵函数刻画为
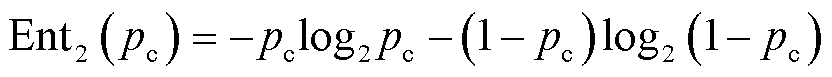 (19)
理想纠错所需公开信息量为LEnt2(pc),实际Cascade协议包含分块奇偶校验、二分定位、shuffle和多轮迭代等操作,其公开交互量高于香农极限。设Cascade效率因子β≥1,则协调阶段公开泄露量满足
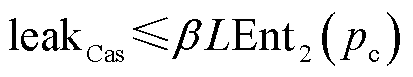 (20)
式中,β反映了实际交互开销相对于理论极限的放大倍数。本文采用四轮Cascade信息协调,并通过分块长度和迭代次数控制公开校验信息量。下文取β=1.05作为优化Cascade实现下的泄露估计。
对于Eve而言,其观测信息主要来自两个部分:一是局部链路或单向路径测量形成的估计序列Z,二是信息协调阶段公开讨论内容SA和SB(统称为S)。在二元对称观测近似下,Eve由Z获得的每比特信息量不超过
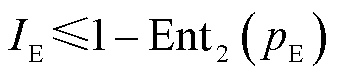 (21)
当pE=0.5时,Eve的量化结果与随机猜测等价,IE=0;当pE降低时,Eve对Alice原始序列的预测能力增强,IE随之增大。由于Eve无法重构完整双向RTT测量结构,其观测序列与Alice序列之间保持较高误比特率。该性质构成本文方案的安全基础。
设CDF量化后的原始比特序列每比特最小熵率为α0。在CDF等概率量化下,输出比特在统计上接近均匀分布,因此有α0≈1,考虑Eve观测和公开协调信息后的剩余条件最小熵,可得
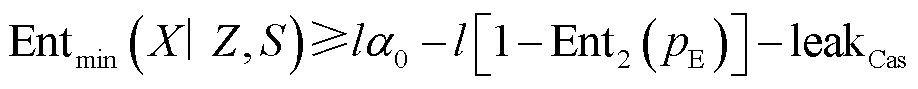 (22)
将式(20)代入式(22),得到
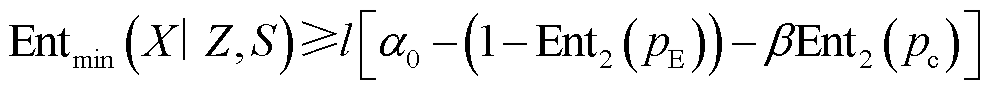 (23)
式(23)表明,协调后的剩余安全熵由三项共同决定:量化序列自身熵率α0、Eve观测泄露1-Ent2(pE)、以及Cascade公开泄露βEnt2(pc)。
隐私放大阶段采用2-通用哈希族Hash:{0,1}l→{0,1}l,将协调后的中间比特序列压缩为最终密钥K=h(X)。其中,l为最终密钥长度。根据剩余哈希引理,若输出长度满足
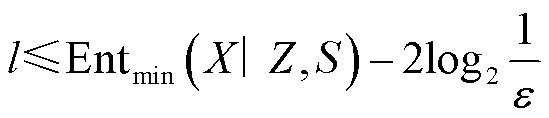 (24)
则最终密钥K与长度为l的均匀随机变量在统计距离意义下不可区分,其区分优势不超过安全参数ε。由式(23)和式(24)可得本文方案可安全提取的最终密钥长度lKey为
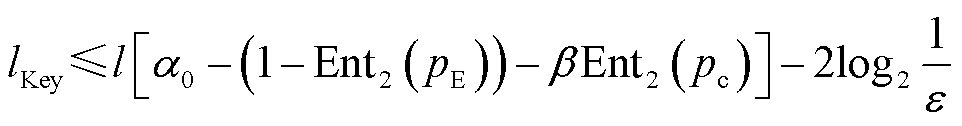 (25)
令
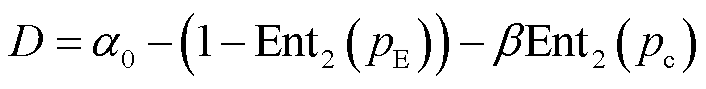 (26)
则
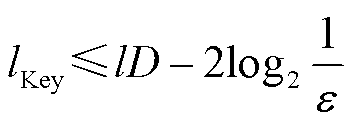 (27)
式中,D为扣除Eve观测泄露和信息协调泄露后的有效安全熵率。只要D>0,即可从中间比特序列中提取正长度的信息论安全密钥。
下面结合本文协议参数进行量化估计。对于连续发包数量N=2 047,的探测过程,频域特征提取和量化后可得到约l=2 048 bit的原始序列。密钥提取阶段采用误比特率门限pc=0.12,由式(19)可得Ent2(0.12)≈0.529 4。在β=1.05时,Cascade公开泄露率为βEnt2(pc)=1.05×0.5294≈0.5559,即信息协调阶段公开信息量约为原始比特长度的55.59%。该公开信息只用于纠正Alice与Bob之间的不一致比特,并将在隐私放大阶段从可提取熵中扣除。
对于Eve端观测,在本文威胁模型下,Eve无法获得完整双向RTT结构。若Eve端量化误比特率满足pE≥0.45,即Eve与Alice的量化序列一致率不超过55%,则Ent2(0.45)≈0.9928,因此Eve每比特观测泄露量不超过1-Ent2(0.45)≈0.0072。
在CDF量化近似均匀的条件下取α0=1,由式(26)可得D=1-0.0072-0.5559=0.4369。当隐私放大安全参数取ε=2-30时,有2log2(1/ε)=60,由式(27)可得最大安全提取长度为
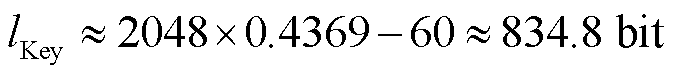
因此,在l=2 048 bit、pc=0.12、pE≥0.45、β=1.05、ε=2-30的参数配置下,本文方案可提取约834 bit的信息论安全密钥。
本文提出了基于有线网络延时一致性测量的远程密钥协商机制,将网络层时延抖动作为熵源,通过频域特征提取、CDF量化、Cascade信息协调和2-通用哈希隐私放大生成一致密钥。实验结果表明,该机制在跨地域远程网络环境下初始密钥一致率平均超过72%,密钥序列通过NIST随机性测试,平均生成速率约为500 bit/s,证明其在保证安全性与稳定性的同时实现了高效密钥生成,可应用于变电站自动化系统中间隔层设备与站控层设备之间的密钥更新、配电自动化终端与主站之间的安全通道建立,以及电力物联网关间的轻量级身份认证等场景,为电力系统远程有线通信提供了一种不依赖公钥基础设施的无条件安全密钥生成方案。
参考文献
[1] Zhang Junqing, Duong T Q, Marshall A, et al. Key generation from wireless channels: a review[J]. IEEE Access, 2016, 4: 614-626.
[2] Shannon C E. Communication theory of secrecy systems[J]. Bell System Technical Journal, 1949, 28(4): 656-715.
[3] Wyner A D. The wire‐tap channel[J]. Bell System Technical Journal, 1975, 54(8): 1355-1387.
[4] Bennett C H, Brassard G, Robert J M. How to reduce your enemy’s information (extended abstract)[C]// Advances in Cryptology — CRYPTO ’85 Proceedings, Santa Barbara, CA,USA, 1985: 468-476.
[5] Bennett C H, Brassard G, Robert J M. Privacy amplification by public discussion[J]. SIAM Journal on Computing, 1988, 17(2): 210-229.
[6] Maurer U M. Secret key agreement by public discussion from common information[J]. IEEE Transactions on Information Theory, 1993, 39(3): 733-742.
[7] Wang Lin, An Haonan, Zhu Haojin, et al. MobiKey: mobility-based secret key generation in smart home[J]. IEEE Internet of Things Journal, 2020, 7(8): 7590-7600.
[8] Sayeed A, Perrig A. Secure wireless communi- cations: Secret keys through multipath[C]//2008 IEEE International Conference on Acoustics, Speech and Signal Processing, Las Vegas, NV, USA, 2008: 3013-3016.
[9] Patwari N, Croft J, Jana S, et al. High-rate uncorrelated bit extraction for shared secret key generation from channel measurements[J]. IEEE Transactions on Mobile Computing, 2010, 9(1): 17-30.
[10] Ren Kui, Su Hai, Wang Qian. Secret key generation exploiting channel characteristics in wireless communications[J]. IEEE Wireless Communications, 2011, 18(4): 6-12.
[11] Bloch M, Barros J. Physical-Layer Security: From Information Theory To Security Engineering[M]. New York: Cambridge University Press, 2011.
[12] Guo D, Cao K, Xiong J, et al. A lightweight key generation scheme for the Internet of Things[J]. IEEE Internet of Things Journal, 2021, 8(15): 12137- 12149.
[13] Kanuparthy P, Dovrolis C, Ammar M. Spectral probing, crosstalk and frequency multiplexing in Internet paths[C]//Proceedings of the 8th ACM SIGCOMM Conference on Internet Measurement, Vouliagmeni, Greece, 2008: 291-304.
[14] Mirsky Y, Kalbo N, Elovici Y, et al. Vesper: using echo analysis to detect man-in-the-middle attacks in LANs[J]. IEEE Transactions on Information Forensics and Security, 2019, 14(6): 1638-1653.
[15] Al-Sadi M, Di Pietro R, Lombardi F, et al. LENTO: Unpredictable Latency-based continuous authEntication for Network inTensive IoT envirOnments[J]. Future Generation Computer Systems, 2023, 139: 151-166.
[16] 富嘉兴,韦晓广,高仕斌,等.基于多主体依互与在线学习的图神经网络“网-源-储-车”协同供能系统能量超前管控方法[J].电工技术学报, 2026, 41(12): 4246-4267. Fu Jiaxing, Wei Xiaoguang, Gao Shibin, et al. Advanced energy management and control method for grid-source-storage-vehicle collaborative energy supply system based on multi-agent interaction and online learning graph neural network[J]. Transactions of China Electrotechnical Society, 2026, 41(12): 4246-4267.
[17] 解晓爽,刘洪,马晓慧,等.基于改进可靠性显式表达的有源配电网扩展规划方法[J/OL]. 电工技术学报, 1-14[2026-07-03]. https://doi.org/10.19595/j.cnki.1000-6753.tces.252018.Xie Xiaoshuang, Liu Hong, Ma Xiaohui, et al. Expansion planning method of active distribution network based on improved explicit reliability expression [J/OL]. Transactions of China Electrotechnical Society, 1-14[2026-06-30].https://doi.org/10.19595/j.cnki.1000- 6753.tces.252018.
[18] 高峰. 电力电子边缘智能: 潜力、路径及应用[J]. 电工技术学报, 2026, 41(3): 725-737. Gao Feng. Edge intelligence of power electronics: potential, route and applications[J]. Transactions of China Electrotechnical Society, 2026, 41(3): 725-737.
[19] 裴青琦,陈逸诗,何智勇,等.基于时间与图嵌入强化学习的含5G基站储能配电网安全调度策略[J/OL].电工技术学报, 1-18[2026-06-30]. https://doi.org/ 10.19595/j.cnki.1000-6753.tces.250696. Pei Qingqi, Chen Yishi, He Zhiyong, et al. Safe scheduling strategy for distribution network with 5G base station energy storage based on temporal and graph embedding reinforcement learning[J/OL]. Transactions of China Electrotechnical Society, 1-18 [2026-06-30].https://doi.org/10.19595/j.cnki.1000-6753.tces. 250696.
[20] 潘超, 李梓铭, 龚榆淋, 等. 计及电力-通信-交通耦合网络不确定性的虚拟电厂鲁棒优化调度[J]. 电工技术学报, 2025, 40(15): 4755-4769. Pan Chao, Li Ziming, Gong Yulin, et al. Robust optimization scheduling of virtual power plant considering the uncertainty of power-communica-tion-transportation coupling network[J]. Transactions of China Electrotechnical Society, 2025, 40(15): 4755-4769.
[21] 史来锋,王建波,苍松,等.面向车网互动的车端关键技术综述[J/OL].电力系统自动化,1-24[2026-07-02]. https://link.cnki.net/urlid/32.1180.TP.20260529.1622.004. Shi Laifeng, Wang Jianbo, Cang Song, et al. Review of vehicle-side key technologies for vehicle-to-grid interaction [J/OL]. Automation of Electric Power Systems,1-24[2026-07-02].https://link.cnki.net/urlid/ 32.1180.TP.20260529.1622.004.
[22] 宋宇飞, 刘绚, 郑豪丰, 等. 基于边缘计算的智能变电站物联网设备报文安全卸载与调度[J]. 电力系统自动化, 2026, 50(10): 220-231. Song Yufei, Liu Xuan, Zheng Haofeng, et al. Secure packet offloading and scheduling for IoT devices in smart substations based on edge computing[J]. Automation of Electric Power Systems, 2026, 50(10): 220-231.
[23] Ahlswede R, Csiszar I. Common randomness in information theory and cryptography. I. Secret sharing[J]. IEEE Transactions on Information Theory, 1993, 39(4): 1121-1132.
[24] Marand C, Townsend P D. Quantum key distribution over distances as long as 30 km[J]. Optics Letters, 1995, 20(16): 1695-1697.
[25] Brassard G, Salvail L. Secret-key reconciliation by public discussion[C]//Advances in Cryptology — EUROCRYPT ’93, Lofthus, Norway, 1994: 410-423.
[26] Bennett C H, Brassard G, Crepeau C, et al. Generalizedprivacy amplification[J]. IEEE Transac-tions on Information Theory, 1995, 41(6): 1915-1923.
[27] Wilhelm M, Martinovic I, Schmitt J B. Secret keys from entangled sensor motes: implementation and analysis[C]//Proceedings of the Third ACM Conference on Wireless Network Security, Hoboken New Jersey USA, 2010: 139-144.
[28] Zhang Junqing, Li Guyue, Marshall A, et al. A new frontier for IoT security emerging from three decades of key generation relying on wireless channels[J]. IEEE Access, 2020, 8: 138406-138446.
[29] Huth C, Guillaume R, Strohm T, et al. Information reconciliation schemes in physical-layer security: a survey[J]. Computer Networks, 2016, 109: 84-104.
[30] Cachin C, Maurer U M. Linking information reconciliation and privacy amplification[J]. Journal of Cryptology, 1997, 10(2): 97-110.
[31] Ye Chunxuan, Mathur S, Reznik A, et al. Information-theoretically secret key generation for fading wireless channels[J]. IEEE Transactions on Information Forensics and Security, 2010, 5(2): 240-254.
[32] Zhang Junxing, Kasera S K, Patwari N. Mobility assisted secret key generation using wireless link signatures[C]//2010 Proceedings IEEE INFOCOM, San Diego, CA, USA, 2010: 1-5.
[33] Wei Yunchuan, Zeng Kai, Mohapatra P. Adaptive wireless channel probing for shared key generation based on PID controller[J]. IEEE Transactions on Mobile Computing, 2013, 12(9): 1842-1852.
[34] Johnson J, Palacios A, Arvonen C, et al. Wireless latency shift keying[C]//Proceedings of the 30th Annual International Conference on Mobile Computing and Networking, Washington DC, USA, 2024: 452-466.
[35] Liu Zewei, Hu Chunqiang, RuanConghao, et al. LCL-AKA: lightweight authentication and key agreement protocol for power IoT[J]. IEEE Transactions on Smart Grid, 2025, 16(5): 4128-4142.
Abstract Conventional key agreement schemes rely on computational hardness assumptions and are vulnerable to future quantum attacks, while wireless physical-layer methods based on channel reciprocity suffer from distance sensitivity and poor adaptability to multi-hop topologies. To address these issues, this paper proposes a remote key agreement mechanism for wired multi-hop networks that exploits the consistency of network-layer round-trip time (RTT) as a candidate entropy source. The legitimate endpoints perform active probing using Internet Control Message Protocol (ICMP) Echo requests and replies, record bidirectional RTT sequences, and extract frequency-domain magnitude spectra of delay jitter to characterize the path response. After weighted moving average (WMA) preprocessing, cumulative distribution function (CDF)-based quantization generates initial bit sequences, followed by Cascade information reconciliation and 2‑universal hashing privacy amplification to produce a final consistent key. Experiments on a cross-regional cloud testbed show that the average initial key agreement rate reaches 72.33%, and after reconciliation the final consistency is 100%. The generated keys pass the National Institute of Standards and Technology (NIST) randomness tests, with an average generation rate of about 500 bit/s. Furthermore, path-internal eavesdropping experiments demonstrate that an adversary observing only local link delays achieves bit agreement rates close to random guessing (≤54.4%), confirming the structural asymmetry of bidirectional RTT measurements. A quantitative information-theoretic analysis shows that the scheme can extract about 834 bits of secure key under typical parameters. This work extends the entropy source of unconditionally secure key generation from physical-layer wireless features to network-layer delay characteristics, offering a practical solution for remote terminal key establishment in power communication networks and similar infrastructure scenarios without relying on public-key infrastructure.
keywords:Key agreement, delay measurement, wired channel, remote devices, reciprocity
DOI: 10.19595/j.cnki.1000-6753.tces.260847
中图分类号:TP390
收稿日期 2026-05-29
改稿日期 2026-06-10
祁学豪 男,1983年生,博士研究生,研究方向为工业互联网及其安全。E-mail:qixuehao@seu.edu.cn
宋宇波 男,1977年生,副教授,硕士生导师,研究方向为网络与通信安全、电力物联网安全、数据防护与隐私计算等。E-mail:songyubo@seu.edu.cn(通信作者)
(编辑 郭丽军)